PHP-Sicherheitslücke: Notfall-Updates für Webserver verfügbar
Veröffentlicht am: 22.10.2026 um 09:24 Uhr | dpa, AD HOC NEWSPHP-Notfallupdates erreichen Betreiber
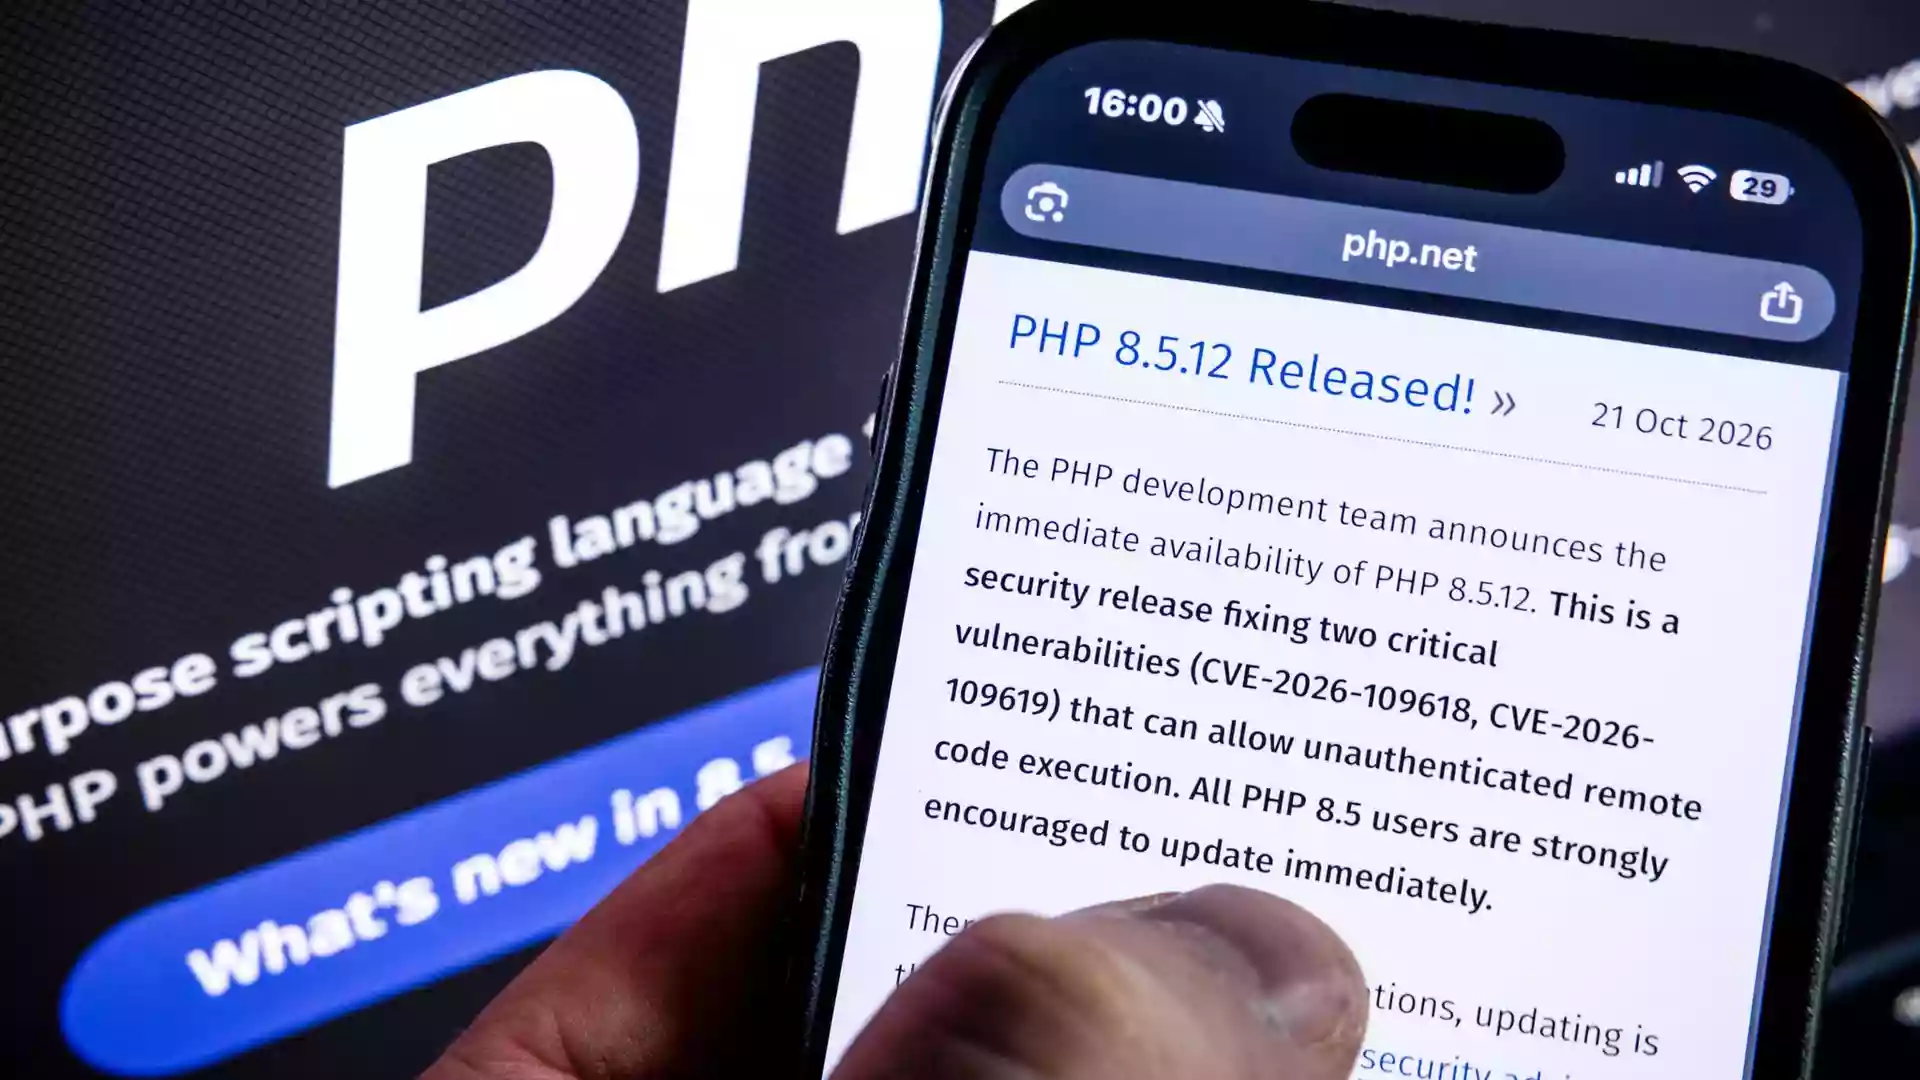
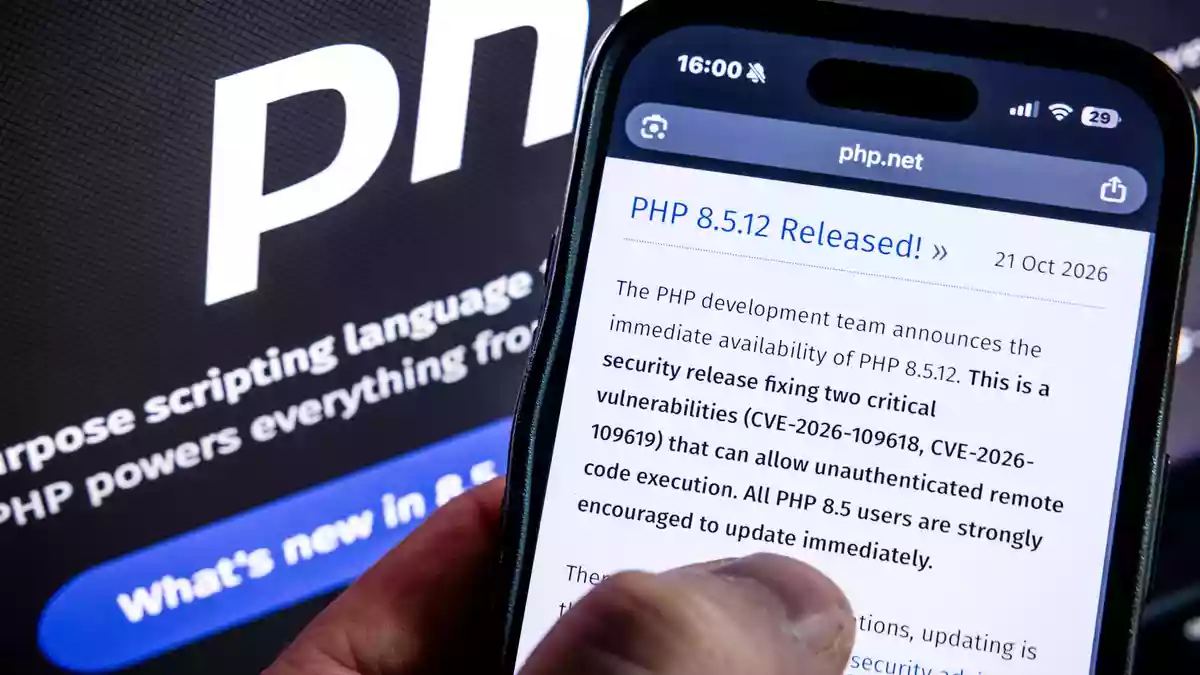
- Das PHP-Entwicklerteam stellte am Mittwoch Updates für die betroffenen Versionen bereit.
- Die Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619.
- Webseiten mit nicht mehr unterstützten PHP-Versionen sollen isoliert oder abgeschaltet werden.
-
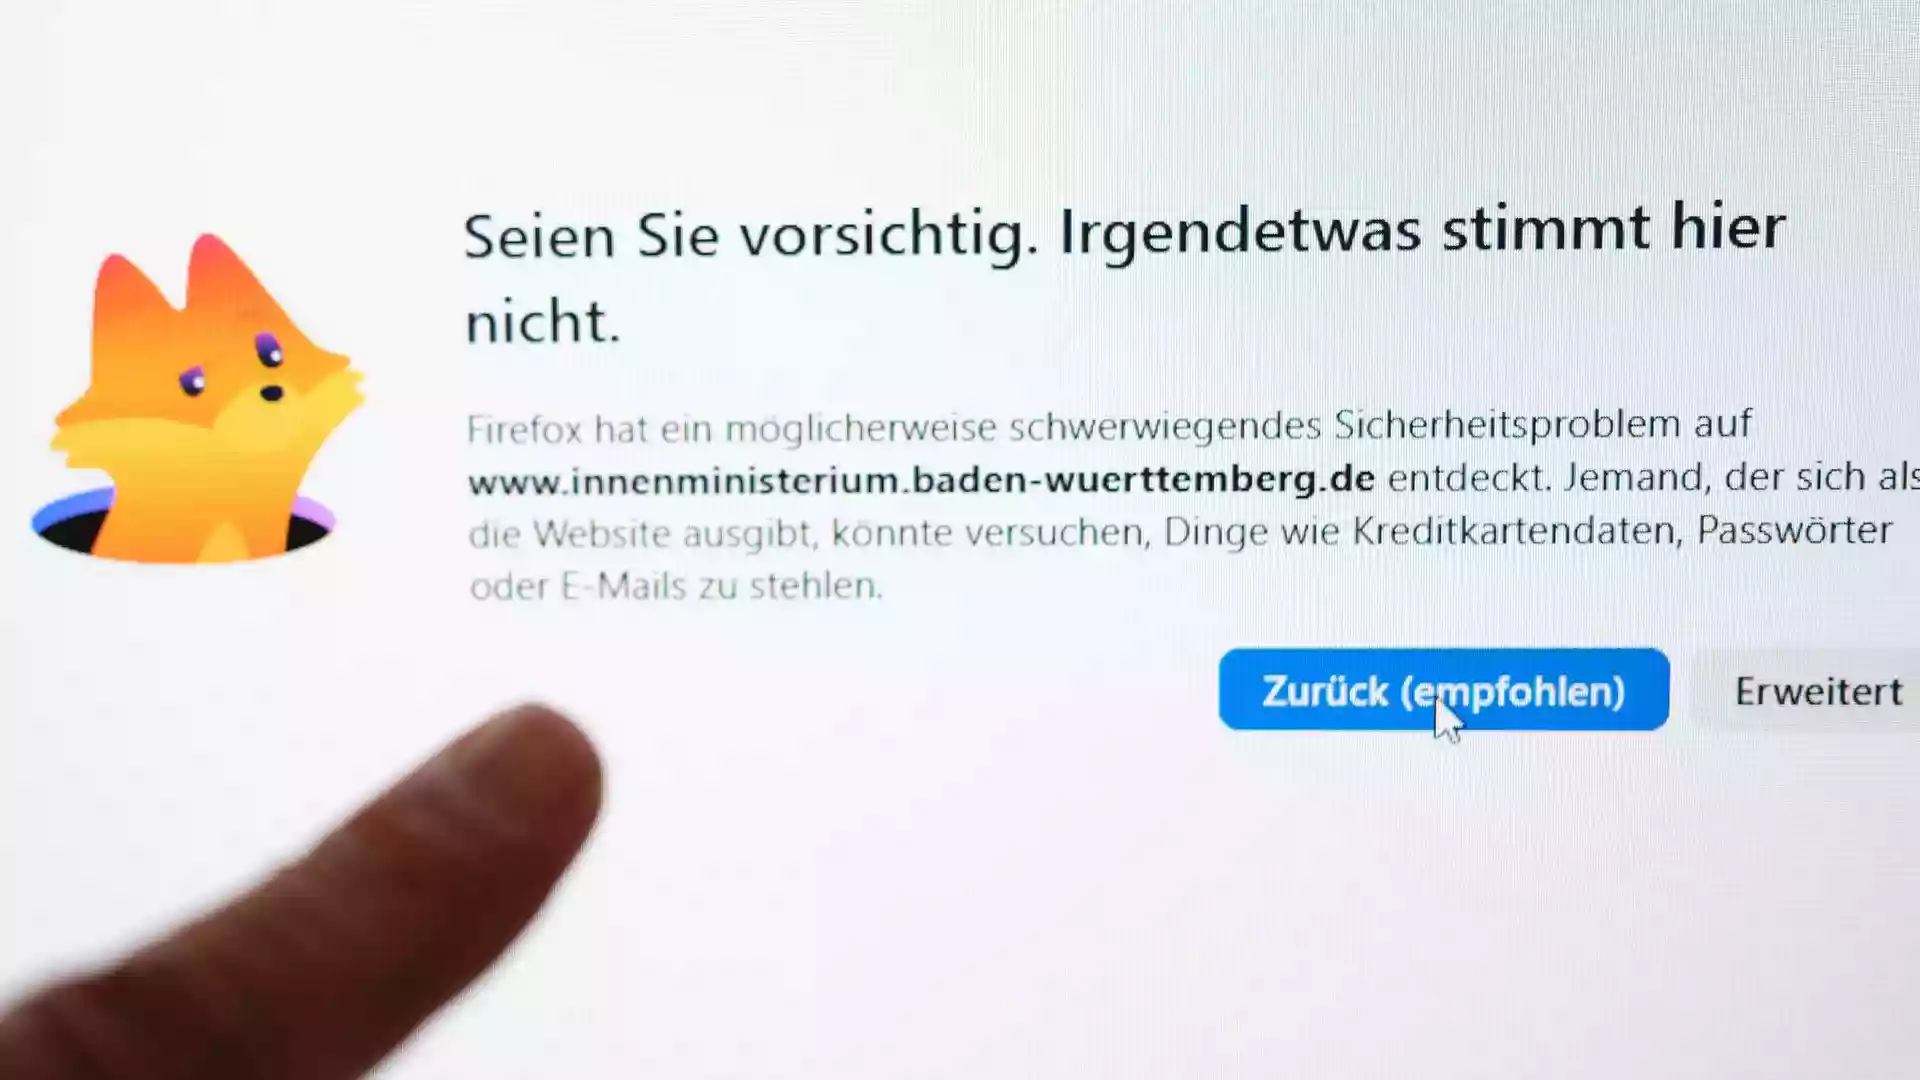
Zwei extrem kritische Schwachstellen entdeckt ermöglichen Kriminellen, aus der Ferne eigenen Schadcode auf Servern auszuführen. - Bild: Bernd Weißbrod/dpa -
Angreifer könnten über den Schadcode Zugriff auf die dahinterliegenden Datenbanken erlangen. (Symbolbild) - Bild: Rob Engelaar/ANP/dpa -
PHP-Fehler: Entdeckung durch massiven Einsatz von Künstlicher Intelligenz aufgespürt? - Bild: Bernd Weißbrod/dpa


PHP-Sicherheitslücke bedroht Webseiten weltweit
Zwei kritische Schwachstellen in der Programmiersprache PHP ermöglichen Angreifern, Schadcode aus der Ferne auf Webservern auszuführen. Das BSI und internationale Experten warnen vor akuter Gefahr, während Betreiber weltweit Notfall-Updates installieren.
Die unter dem Namen „PHP2Shell“ bekannten Fehler tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Bei einer erfolgreichen Ausnutzung drohen die Übernahme betroffener Systeme sowie der Zugriff auf Datenbanken und sensible Nutzerdaten.
Server statt Endgeräte betroffen
Die Schwachstelle liegt in der Serverumgebung, nicht auf Smartphones, Tablets oder PCs der Besucher. Gefährdet sind jedoch Webseiten, Bürgerportale und Onlineshops, wenn deren Betreiber eine betroffene PHP-Version einsetzen und das Update nicht rechtzeitig einspielen.
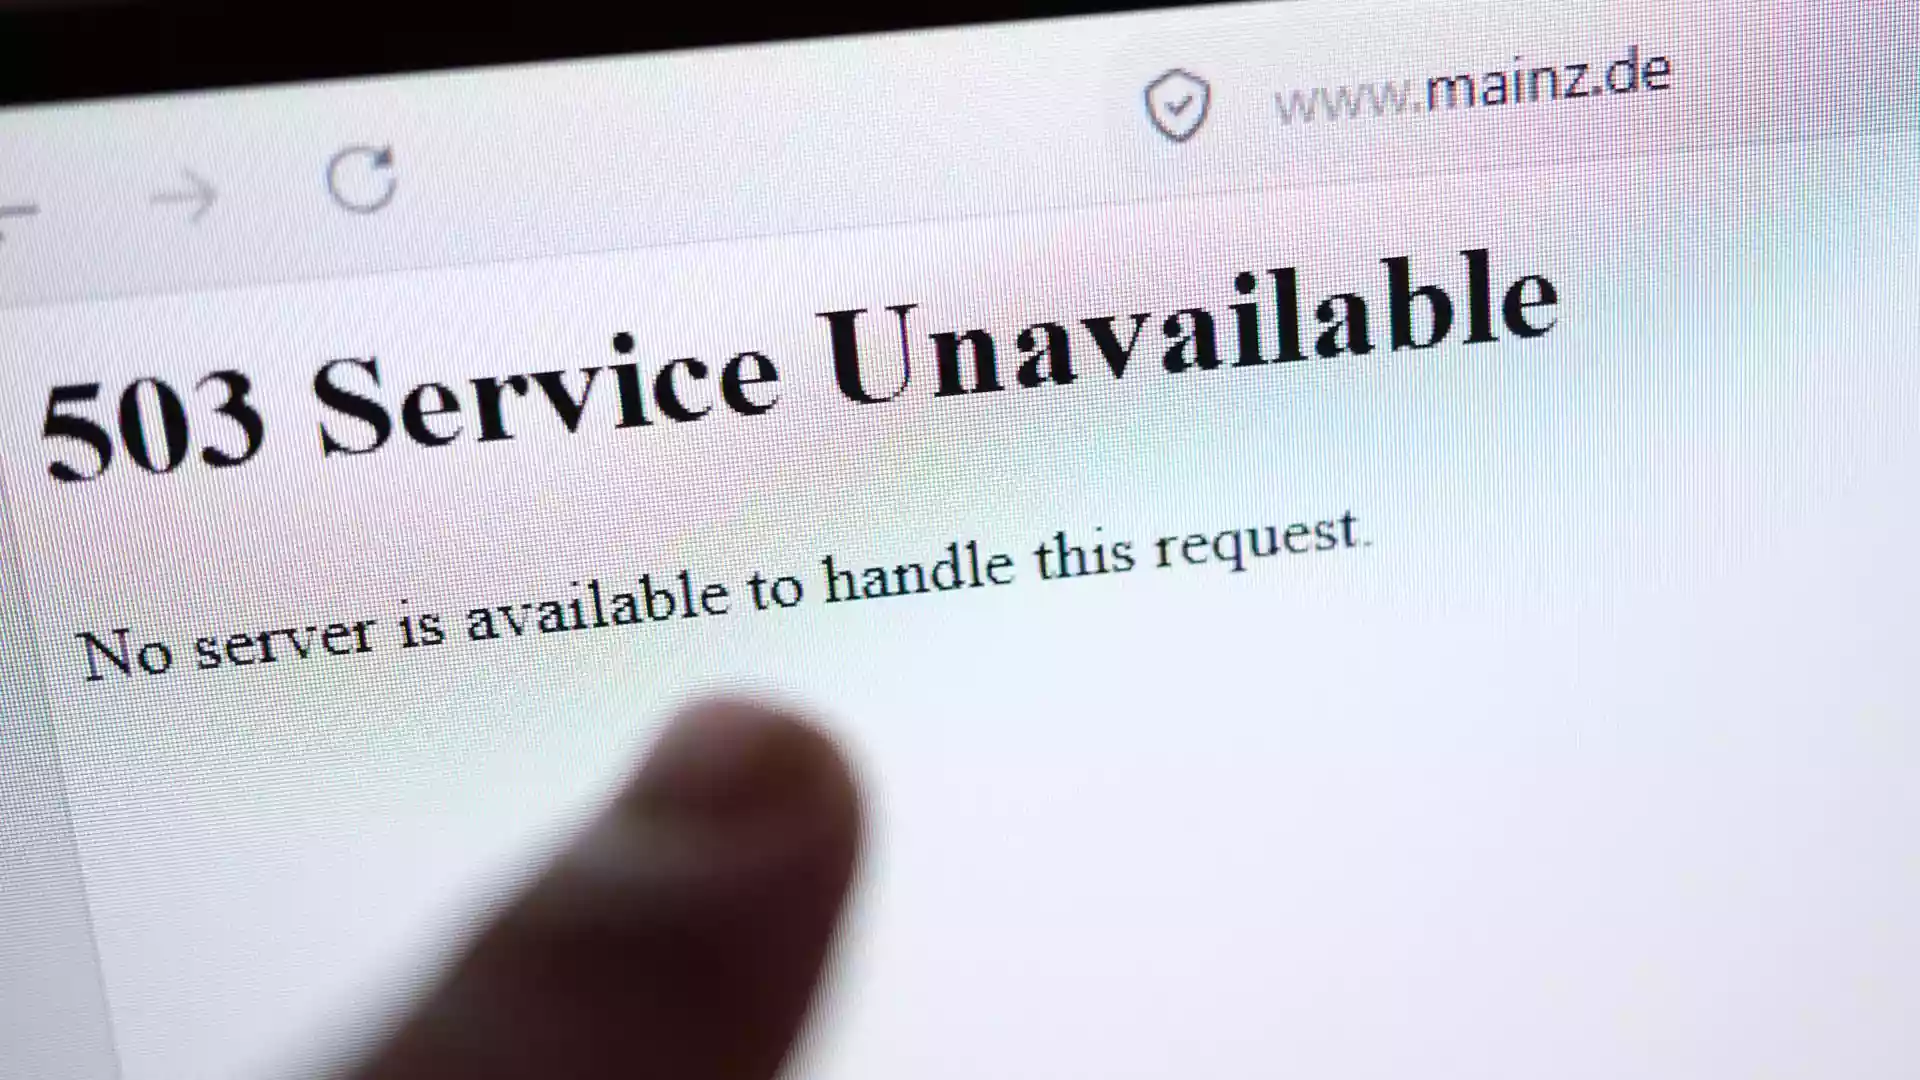
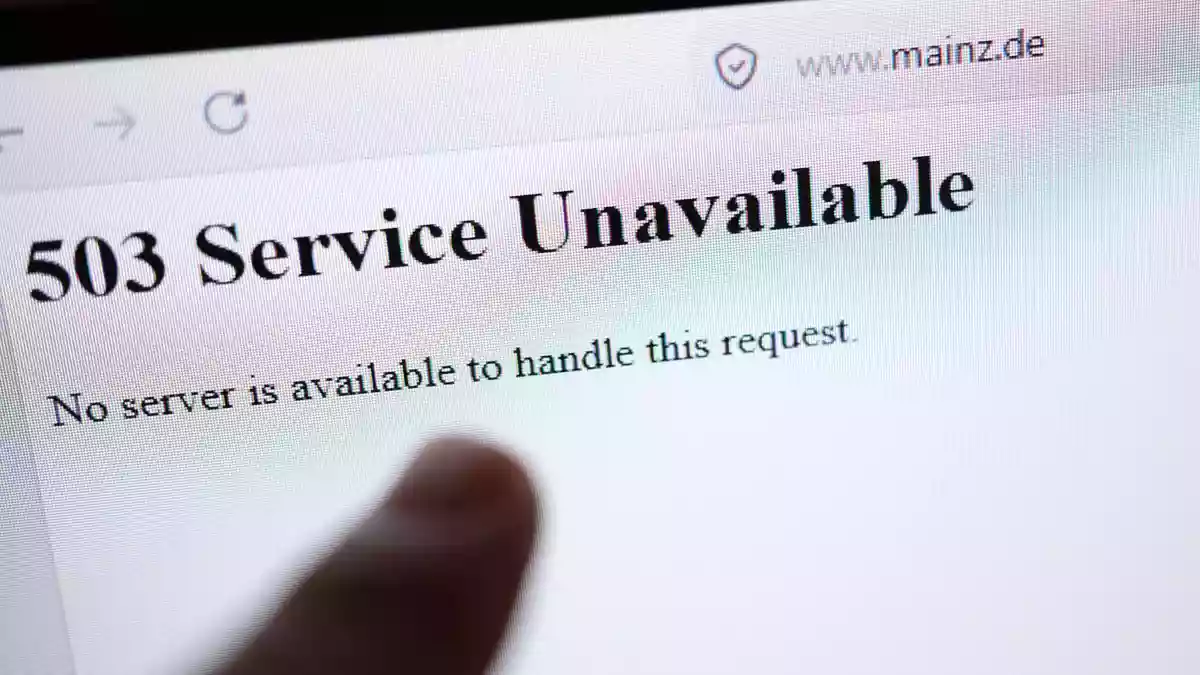
Angreifer könnten Daten abgreifen, Webseiten manipulieren oder weitere Schadsoftware nachladen. Deshalb haben manche Betreiber ihre Angebote vorsorglich vom Netz genommen.
Börse verstehen statt raten: live zur US-Eröffnung
Jeden Mittwoch um 15:15 Uhr zeigt die trading-house Börsenakademie live, wie erfahrene Trader Chartmuster, Einstieg und Absicherung zur US-Eröffnung einordnen. 45 Minuten, kein Vorwissen nötig - Börsenwissen seit 1998.
Kostenlosen Platz für Mittwoch sichern
Anzeige | trading-house Börsenakademie
Updates stehen bereit
Das PHP-Entwicklerteam stellte am Mittwoch Notfall-Updates für die betroffenen Versionen bereit. Große Webhoster haben ihre Systeme bereits aktualisiert, sofern automatische Sicherheitsupdates vorgesehen sind.
Betreiber eigener Webseiten müssen die verwendete PHP-Version prüfen und die Korrektur installieren. Dazu gehören auch Blogs, Vereinsseiten sowie Angebote von Unternehmen und öffentlichen Einrichtungen.
KI beschleunigt Angriffe
Wie die Fehler entdeckt wurden, ist nicht genau bekannt. Der massive Einsatz künstlicher Intelligenz gilt jedoch als möglicher Faktor, weil Sprachmodelle Quellcode auf Schwachstellen untersuchen können.
Auch Kriminelle können KI nutzen, um ungepatchte Server automatisiert und in großem Umfang zu scannen. Dadurch kann sich die Suche nach verwundbaren Systemen deutlich beschleunigen.
Entwarnung erst nach breitem Update
Die weltweite Welle automatisierter Angriffe wird voraussichtlich über Wochen und Monate andauern. Entwarnung ist erst möglich, wenn die breite Masse der Webhoster und Systemadministratoren die Sicherheitsupdates eingespielt hat.
Für veraltete PHP-Versionen ohne offizielle Unterstützung bleibt nur die Isolation oder die unverzügliche Abschaltung. Andernfalls können sie dauerhaft als Einfallstor für Cyberkriminelle dienen.
Die PHP-Schwachstellen treffen eine zentrale Schicht des Internets: PHP verarbeitet Inhalte auf Webservern und steckt unter anderem hinter Blogs, Nachrichtenseiten, Shops und Lernplattformen. Die konkrete Reichweite ist deshalb größer als bei einem einzelnen betroffenen Produkt, weil viele unterschiedliche Anwendungen auf derselben Programmiersprache aufbauen.
Breite technische Abhängigkeit
Nach Einschätzungen aus der aktuellen Berichterstattung laufen allein bei WordPress weltweit mehrere hundert Millionen Webseiten auf PHP-Basis. Betroffen sind zudem Systeme wie Joomla, Drupal, TYPO3 und Moodle. Die veröffentlichten Updates schließen die Lücken, schaffen zugleich aber eine neue Dringlichkeit: Sobald Sicherheitskorrekturen vorliegen, können Angreifer die Änderungen analysieren und ungepatchte Installationen gezielt suchen.
Für private Nutzer liegt das unmittelbare Problem nicht auf Smartphone, Tablet oder PC, sondern bei den Servern im Hintergrund. Risiken entstehen jedoch durch mögliche Ausfälle, manipulierte Webseiten oder den Abfluss von Zugangsdaten und Kundendaten. Besonders kritisch sind Angebote, die veraltete PHP-Versionen einsetzen oder deren Betreiber Sicherheitsupdates nicht automatisch einspielen lassen.
Was Betreiber jetzt beachten müssen
Betreiber eigener Webseiten sollten die PHP-Version und den Update-Status beim Hoster oder in der Serververwaltung prüfen. Nicht mehr unterstützte Versionen brauchen eine Aktualisierung, eine technische Isolation oder die Abschaltung des Angebots. Auch nach dem Einspielen eines Updates bleibt die Nachkontrolle wichtig, weil bereits kompromittierte Systeme untersucht und Zugangsdaten gegebenenfalls geändert werden müssen.
Die Lage zeigt außerdem, wie stark moderne IT-Sicherheit von automatisierten Prozessen abhängt. KI kann beim Auffinden von Fehlern helfen, aber ebenso das massenhafte Scannen verwundbarer Systeme beschleunigen. Entwarnung setzt daher nicht allein die Veröffentlichung eines Updates voraus, sondern eine breite Installation und die Bereinigung bereits angegriffener Server.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
WDR: „PHP2Shell: Was hinter der Sicherheitslücke steckt“ (21.10.2026)
Der Beitrag beschreibt die Möglichkeit, ohne Anmeldung Befehle auf fremden Servern auszuführen, und ordnet die technische Reichweite anhand verbreiteter Websysteme ein. Einen Schwerpunkt legt er auf die Abhängigkeit des Internets von einer kleinen Zahl von Maintainerinnen und Maintainer sowie auf die Rolle künstlicher Intelligenz bei Analyse und Angriff.
tagesschau.de: „PHP-Bedrohung: Was über die Sicherheitslücke bekannt ist“ (21.10.2026)
Der Beitrag bestätige die zwei Schwachstellen, die bereitgestellten Updates und die hohe Dringlichkeit für Betreiber. Anders als der WDR-Beitrag stelle er die Warnstufe des BSI, die Möglichkeit bereits vorbereiteter Angriffe und die vorsorgliche Abschaltung einzelner Online-Angebote stärker heraus.
Übereinstimmung bestehe bei der Bewertung des Risikos und der Notwendigkeit sofortiger Updates. Offen bleibe vor allem, wie viele Systeme bereits kompromittiert seien und wann die weltweite Suche nach ungepatchten Servern abklingen werde.