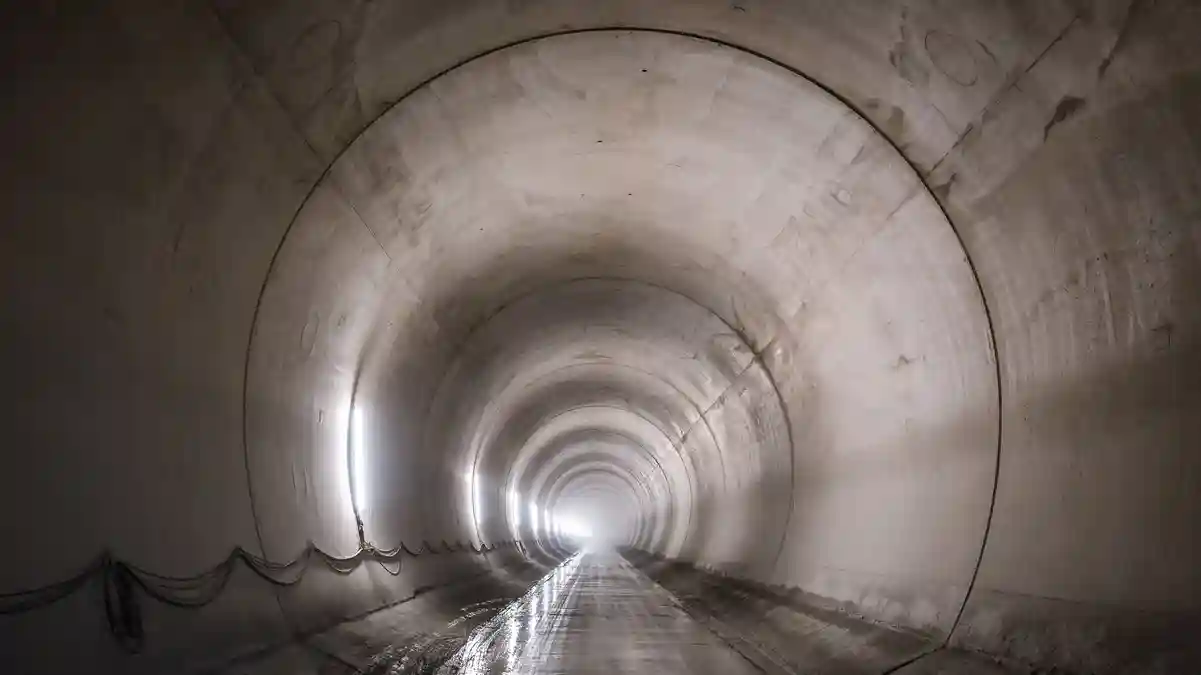
Brennerbasistunnel: BBT SE meldet Cyberangriff auf Daten
Veröffentlicht am: 07.11.2026 um 15:10 Uhr | dpa, AD HOC NEWSErmittlungen nach Zugriff auf BBT-Daten
- Unbekannte Täter griffen Mitte Oktober auf internet-erreichbare Daten der BBT SE zu.
- Die Ermittlungen führt die italienische Polizei, weil die Gesellschaft ihren Sitz in Bozen hat.
- Der 64 Kilometer lange Tunnel soll ab 2034 Fahrten zwischen Deutschland und Italien verkürzen.
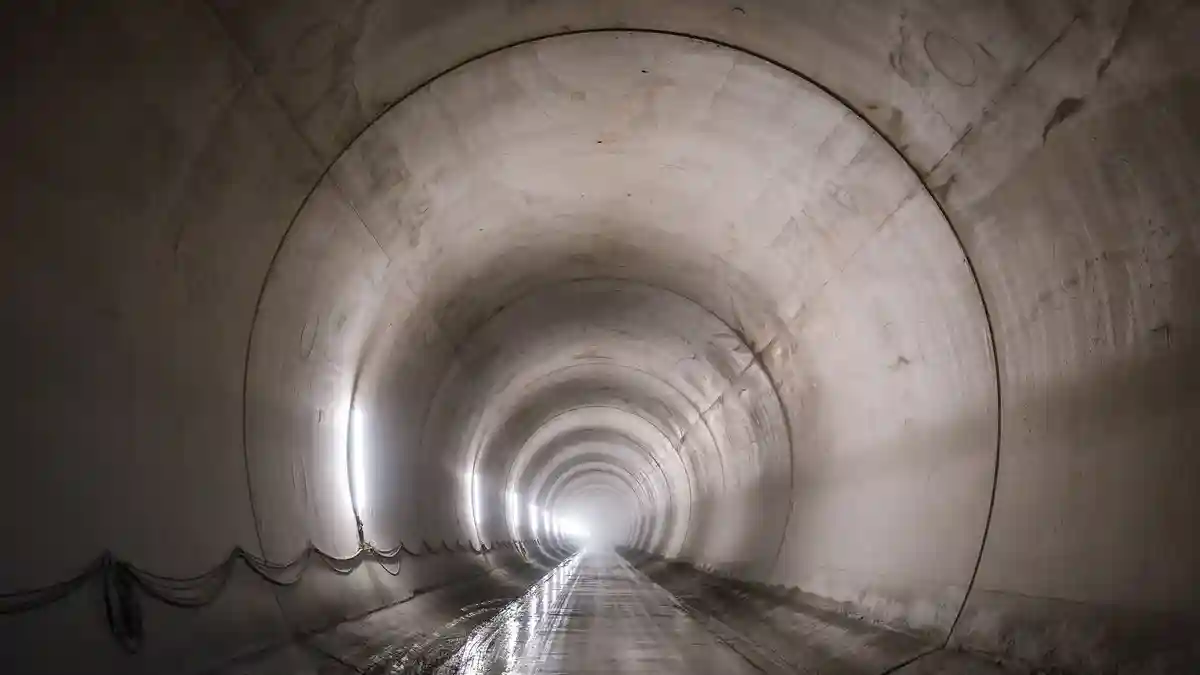
BBT SE meldet Cyberangriff auf Tunnelprojekt
Die Projektgesellschaft des Brennerbasistunnels zwischen Österreich und Italien ist Ziel eines Cyberangriffs geworden. Unbekannte Täter griffen auf Teile von Daten zu, die aus dem Internet erreichbar waren.
Zugriff blieb ohne Folgen für den Bau
Die gezielte Attacke ereignete sich Mitte Oktober, wie ein Sprecher der BBT SE der Deutschen Presse-Agentur sagte. Gefahren für den Bau oder den späteren Betrieb des 64 Kilometer langen Tunnels habe es nicht gegeben.
Hochsicherheitsdaten seien nicht betroffen gewesen. Zu möglichen Tätern und Hintergründen machte die Gesellschaft keine Angaben.
Italienische Behörden ermitteln
Die Ermittlungen führt die italienische Seite, weil die Brennerbasistunnel-Gesellschaft ihren Sitz in Bozen hat. Der Tunnel gilt als bedeutendes europäisches Infrastrukturprojekt.
Das Bauwerk kostet 11,7 Milliarden Euro und soll ab 2034 die Fahrten zwischen Deutschland und Italien deutlich verkürzen.
Auch Fehmarnbelttunnel-Projekt betroffen
Mitte Oktober war auch das Fehmarnbelttunnel-Projekt zwischen Deutschland und Dänemark von einer Cyberattacke betroffen. Der Angriff auf den Auftragnehmer Femern Link Contractors wirkte sich zeitweise auf mehrere IT-Systeme der Baustelle aus.
Der rund 18 Kilometer lange Tunnel soll die deutsche Ostseeinsel Fehmarn mit der dänischen Insel Lolland verbinden. Dadurch soll sich die Fahrzeit mit dem Zug zwischen Hamburg und Kopenhagen auf rund zweieinhalb Stunden verkürzen.
Der Angriff auf die Brenner-Basistunnel-Gesellschaft fällt in eine Phase, in der Betreiber großer Verkehrs- und Bauprojekte ihre IT-Systeme zunehmend als Teil der kritischen Infrastruktur behandeln. Der Vorfall zeigt, dass nicht nur bereits laufende Verkehrsnetze, sondern auch Unternehmen in der Bauphase ein attraktives Ziel sein können: Bei ihnen liegen technische Unterlagen, Projektpläne, Vertragsdaten und Zugänge zu extern erreichbaren Systemen.
Für den Brennerbasistunnel blieb der operative Betrieb nach Angaben der Gesellschaft und der dpa-Meldung unbeeinträchtigt. Das begrenzt die unmittelbaren Folgen, beseitigt aber nicht das Risiko möglicher Datenabflüsse. Besonders relevant ist deshalb, welche Systeme betroffen waren, ob Zugangsdaten missbraucht wurden und ob sich der Zugriff auf weitere Projektpartner ausweiten konnte.
Schutz kritischer Verkehrsprojekte
Der parallele Hinweis auf den Angriff gegen das deutsch-dänische Fehmarnbelttunnel-Projekt macht die Abhängigkeit grenzüberschreitender Vorhaben von digitalen Lieferketten sichtbar. Tunnelbaugesellschaften arbeiten mit vielen Auftragnehmern, Planungsbüros und Behörden zusammen; unterschiedliche Sicherheitsstandards können dabei eine zusätzliche Angriffsfläche schaffen.
Für die Öffentlichkeit sind vor allem drei Folgen entscheidend: der Schutz sensibler Planungsdaten, die Trennung von Büro- und Baustellensystemen sowie klare Melde- und Wiederanlaufpläne. Dass keine Gefahr für Bau und späteren Betrieb besteht, bedeutet daher vor allem Entwarnung für die physische Infrastruktur, nicht das Ende der IT-sicherheitsbezogenen Aufarbeitung.
Euronews: „Brenner Basistunnel meldet Hackerangriff: Verdacht auf prorussische Gruppe "Everes"t“ (07.11.2026)
Der Beitrag bestätigt den Angriff vom 17. Oktober und berichtet über einen möglichen Zusammenhang mit der prorussischen Gruppe Everest. Anders als die dpa-Meldung rückt er die Ermittlungsrichtung und die Reaktion der IT-Sicherheit in den Mittelpunkt; die Untersuchungen laufen demnach weiter.