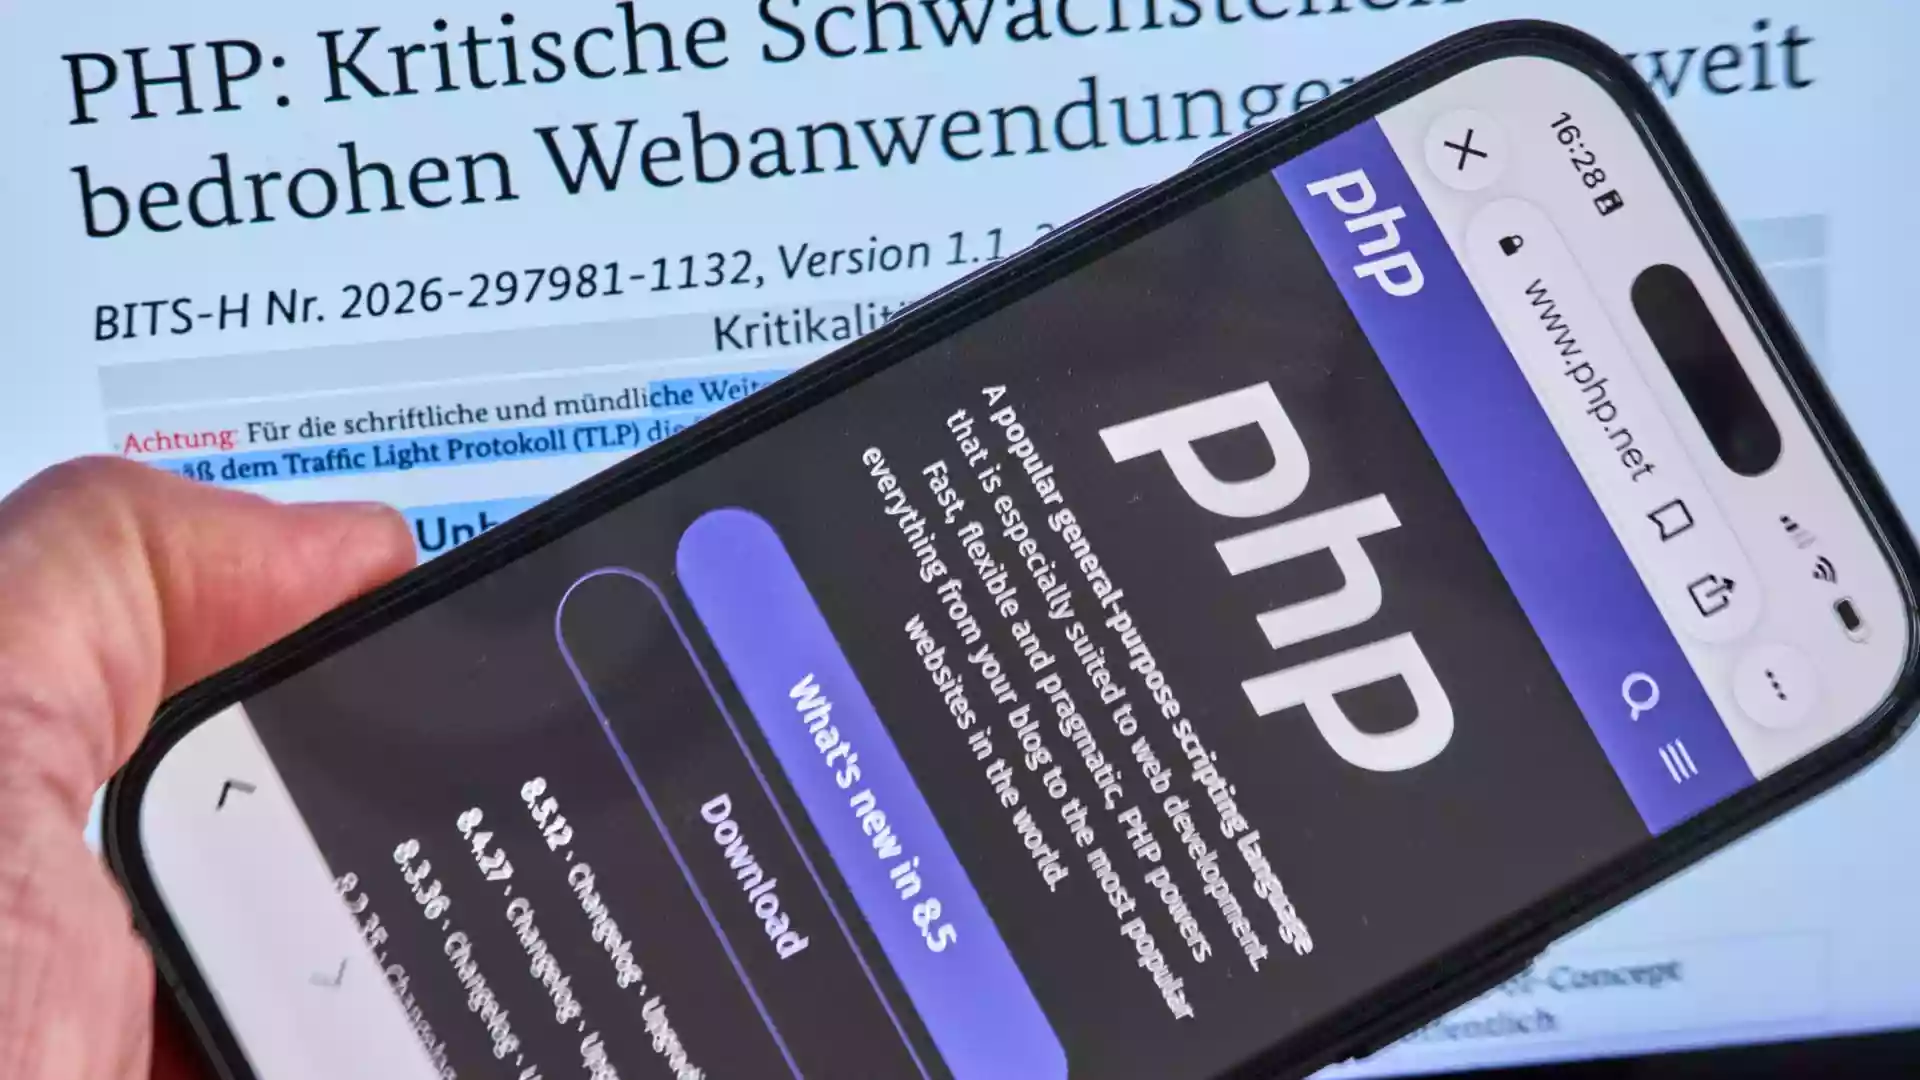
PHP-Lücke zeigt: Angreifer nutzen Schwachstellen in Stunden
Veröffentlicht am: 25.10.2026 um 09:00 Uhr | dpa, AD HOC NEWSFolgen für Betreiber und Sicherheitsbehörden
- Daniel Gille leitet bei der Cyberagentur den Bereich für Schlüsseltechnologien.
- IBM registrierte von Januar bis September mindestens 10.124 Schwachstellen.
- Die Cyberagentur will ein Forschungsprogramm zu sichererem Programmcode ausschreiben.
Cyberagentur warnt vor dauerhaftem Zeitvorteil für Angreifer
Angreifer können neue Software-Schwachstellen inzwischen innerhalb von Minuten oder Stunden für Attacken auswerten, sagt Daniel Gille von der Cyberagentur des Bundes. Die schwerwiegende Lücke in der Programmiersprache PHP zeige eine Entwicklung, die voraussichtlich noch länger anhalten werde.
IT-Experte sieht Angreifer im Vorteil
Gille sagte der Deutschen Presse-Agentur, die Entwicklung befinde sich möglicherweise bereits in einem „kleinen Tal der Tränen“. Denkbar sei später ein Plateau, weil Software nicht unendlich viele Schwachstellen haben könne.
Das Beheben der Lücken dauere dagegen länger, weil es dezentral organisiert sei. Bei der aktuellen PHP-Lücke gingen viele Webseiten erst nach mehreren Stunden oder mehr als einem Tag wieder online, nachdem Betreiber Updates installiert hatten.
PHP-Lücke belastet Betreiber
Das Bundesamt für Sicherheit in der Informationstechnik stuft das Risiko der PHP-Schwachstelle als außerordentlich hoch ein. Behörden meldeten bislang keine erfolgreichen Angriffe auf die Bundesverwaltung; das Digitalministerium prüft, ob Daten abgeflossen sind.
Eine Auswertung des US-Konzerns IBM weist zugleich auf den größeren Trend hin. Das Sicherheitsteam X-Force registrierte von Januar bis September mindestens 10.124 bekanntgewordene Schwachstellen bei großen Anbietern wie Microsoft, Oracle und Google Chrome – rund 578 Prozent mehr als im Vorjahreszeitraum.
KI soll sichereren Code ermöglichen
Mehr als die Hälfte der mithilfe von KI entdeckten Schwachstellen wurde nach einem branchenüblichen Punktesystem als hoch oder kritisch eingestuft. Gille erwartet, dass KI künftig stärker beim Schreiben weniger angreifbarer Software helfen wird.
Die Cyberagentur bereitet dafür ein Forschungsprogramm vor, das demnächst ausgeschrieben werden soll. Darüber hinaus untersucht sie die Möglichkeit, Künstliche Intelligenz als Grundlage eines Betriebssystems einzusetzen.
Neue Architektur bleibt Forschungsfrage
Ein solches System könnte nach Gilles Angaben eine grundsätzlich andere Architektur und keinen einzigen festen Code mehr haben. Schwachstellen würden dann nicht mehr automatisch sämtliche Systeme betreffen, die diese Software verwenden.
Unter Betriebssystem-Experten ist der Ansatz umstritten. Gille bezeichnete ihn als offene Forschungsfrage, die zum heutigen Zeitpunkt kein Mensch beantworten könne.
Die PHP-Lücke macht ein strukturelles Problem sichtbar: Zwischen der Veröffentlichung einer Schwachstelle und ihrer Absicherung liegt häufig ein Zeitfenster, das Angreifer zunehmend schneller nutzen können. Während Sicherheitsforscher und Anbieter an zentralen Stellen arbeiten, müssen Betreiber weltweit ihre Systeme einzeln prüfen, aktualisieren und anschließend kontrollieren.
Die Bedeutung reicht deshalb über PHP hinaus. Die Programmiersprache steckt in zahlreichen Webseiten, Portalen und Verwaltungsangeboten. Selbst ein verfügbares Update beseitigt nicht automatisch mögliche Folgen früherer Zugriffe. Betreiber müssen daher neben dem Einspielen von Patches auch Protokolle auswerten, Zugangsdaten prüfen und abhängige Systeme berücksichtigen.
KI verschiebt das Kräfteverhältnis
Künstliche Intelligenz beschleunigt beide Seiten. Sie kann Schwachstellen in großen Codebeständen finden und Angriffe vorbereiten, soll aber zugleich helfen, fehlerärmeren Code zu entwickeln und Sicherheitslücken schneller zu erkennen. Dadurch wächst der Druck auf Unternehmen und Behörden, Sicherheitsprozesse stärker zu automatisieren.
Das geplante Forschungsprogramm der Cyberagentur zielt auf eine langfristige Antwort. Eine KI-basierte Betriebssystemarchitektur könnte die Folgen einzelner Fehler begrenzen, weil nicht mehr überall derselbe feste Code eingesetzt würde. Ob dieser Ansatz technisch und sicherheitspolitisch tragfähig ist, bleibt Gegenstand der Forschung. Kurzfristig entscheidend bleiben jedoch schnelle Updates, belastbare Inventare und die Fähigkeit, Kompromittierungen nach einem Notfall zu erkennen.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
n-tv: „Digitalminister Wildberger will KI für Cybersicherheit einsetzen“ (24.10.2026)
Der Beitrag bestätigt den Zusammenhang zwischen der PHP-Lücke und dem wachsenden Einsatz von KI in der Cybersicherheit. Im Mittelpunkt steht dort die politische Forderung nach schnellerer Erkennung und Schließung von Schwachstellen, während die dpa-Meldung stärker die strukturelle Verzögerung bei der Behebung und die Forschungsperspektive beleuchtet.
Der Artikel hebt hervor, dass Updates allein mögliche frühere Eindringlinge nicht entfernen und Betreiber deshalb Protokolle sowie Zugangsdaten prüfen müssen. Damit ergänzt er die dpa-Einordnung um konkrete Folgemaßnahmen für Unternehmen; offen bleibt weiterhin das tatsächliche Ausmaß möglicher Schäden.
Beide Beiträge verbinden die aktuelle PHP-Lücke mit erhöhtem Handlungsdruck. Unterschiede bestehen beim Schwerpunkt: politischer KI-Einsatz steht der praktischen Nachsorge betroffener Systeme gegenüber.