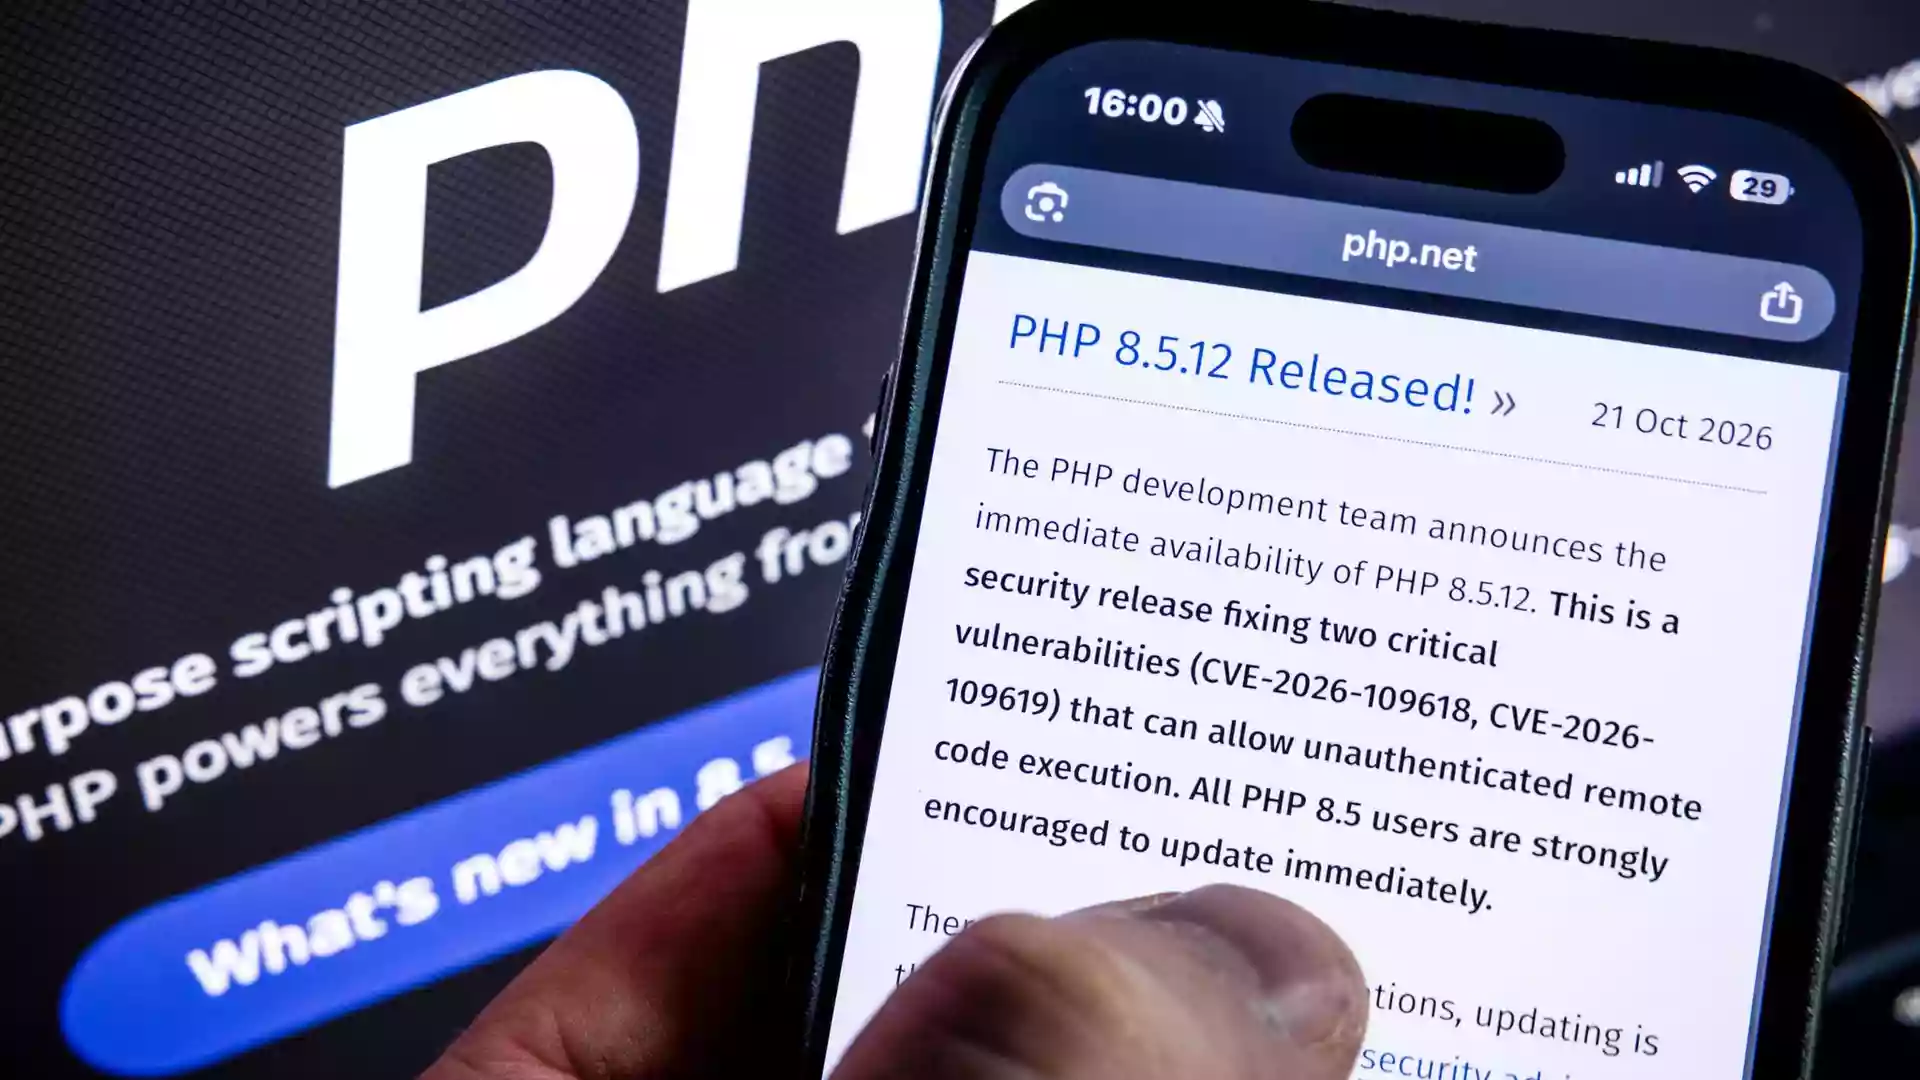
PHP2Shell: Millionen Angriffsversuche nach Sicherheitswarnung
Veröffentlicht am: 22.10.2026 um 14:03 Uhr | dpa, AD HOC NEWSFolgen für Behörden und Betreiber
- Das BSI warnte am Mittwoch vor einem hohen Bedrohungspotenzial der PHP-Schwachstellen.
- In Thüringen waren Staatskanzlei, Landespolizei und Innenministerium wieder erreichbar.
- Digitalminister Karsten Wildberger sah keine Hinweise auf eine erfolgreiche Kompromittierung von Bundessystemen.
-
Eine Sicherheitslücke in der Webskriptsprache PHP gefährdet derzeit viele Webseiten. (Symbolbild) - Bild: Rob Engelaar/ANP/dpa -
«Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben.» - Bild: Bernd Weißbrod/dpa -
Verbraucher können indirekt betroffen sein - etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. - Bild: Thomas Frey/dpa


PHP2Shell setzt Betreiber unter Zeitdruck
Nach der Veröffentlichung der Sicherheitslücke PHP2Shell registrierten Sicherheitsdienstleister weltweit Millionen automatisierte Angriffsversuche. Viele vorsorglich abgeschaltete Webseiten sind inzwischen wieder online, sofern Administratoren die Notfall-Updates einspielen konnten.
Angriffswelle folgt auf Bekanntgabe
Cloudflare-Chef Matthew Prince berichtete dem britischen Nachrichtensender Sky News, kriminelle Akteure hätten unmittelbar nach Bekanntwerden der Details begonnen, weltweit nach ungeschützten Servern zu suchen. In den zehn Stunden vor der offiziellen Ankündigung seien einige Tausend Versuche registriert worden, zwei Stunden danach bereits Hunderttausende und inzwischen Millionen.
Die automatisierten Suchläufe richten sich gegen PHP-Installationen, die noch nicht auf gepatchte Versionen aktualisiert wurden. Solche Systeme bleiben eine offene Angriffsfläche, auch wenn andere Webseiten desselben Betreibers wieder erreichbar sind.
BSI fordert schnelle Updates
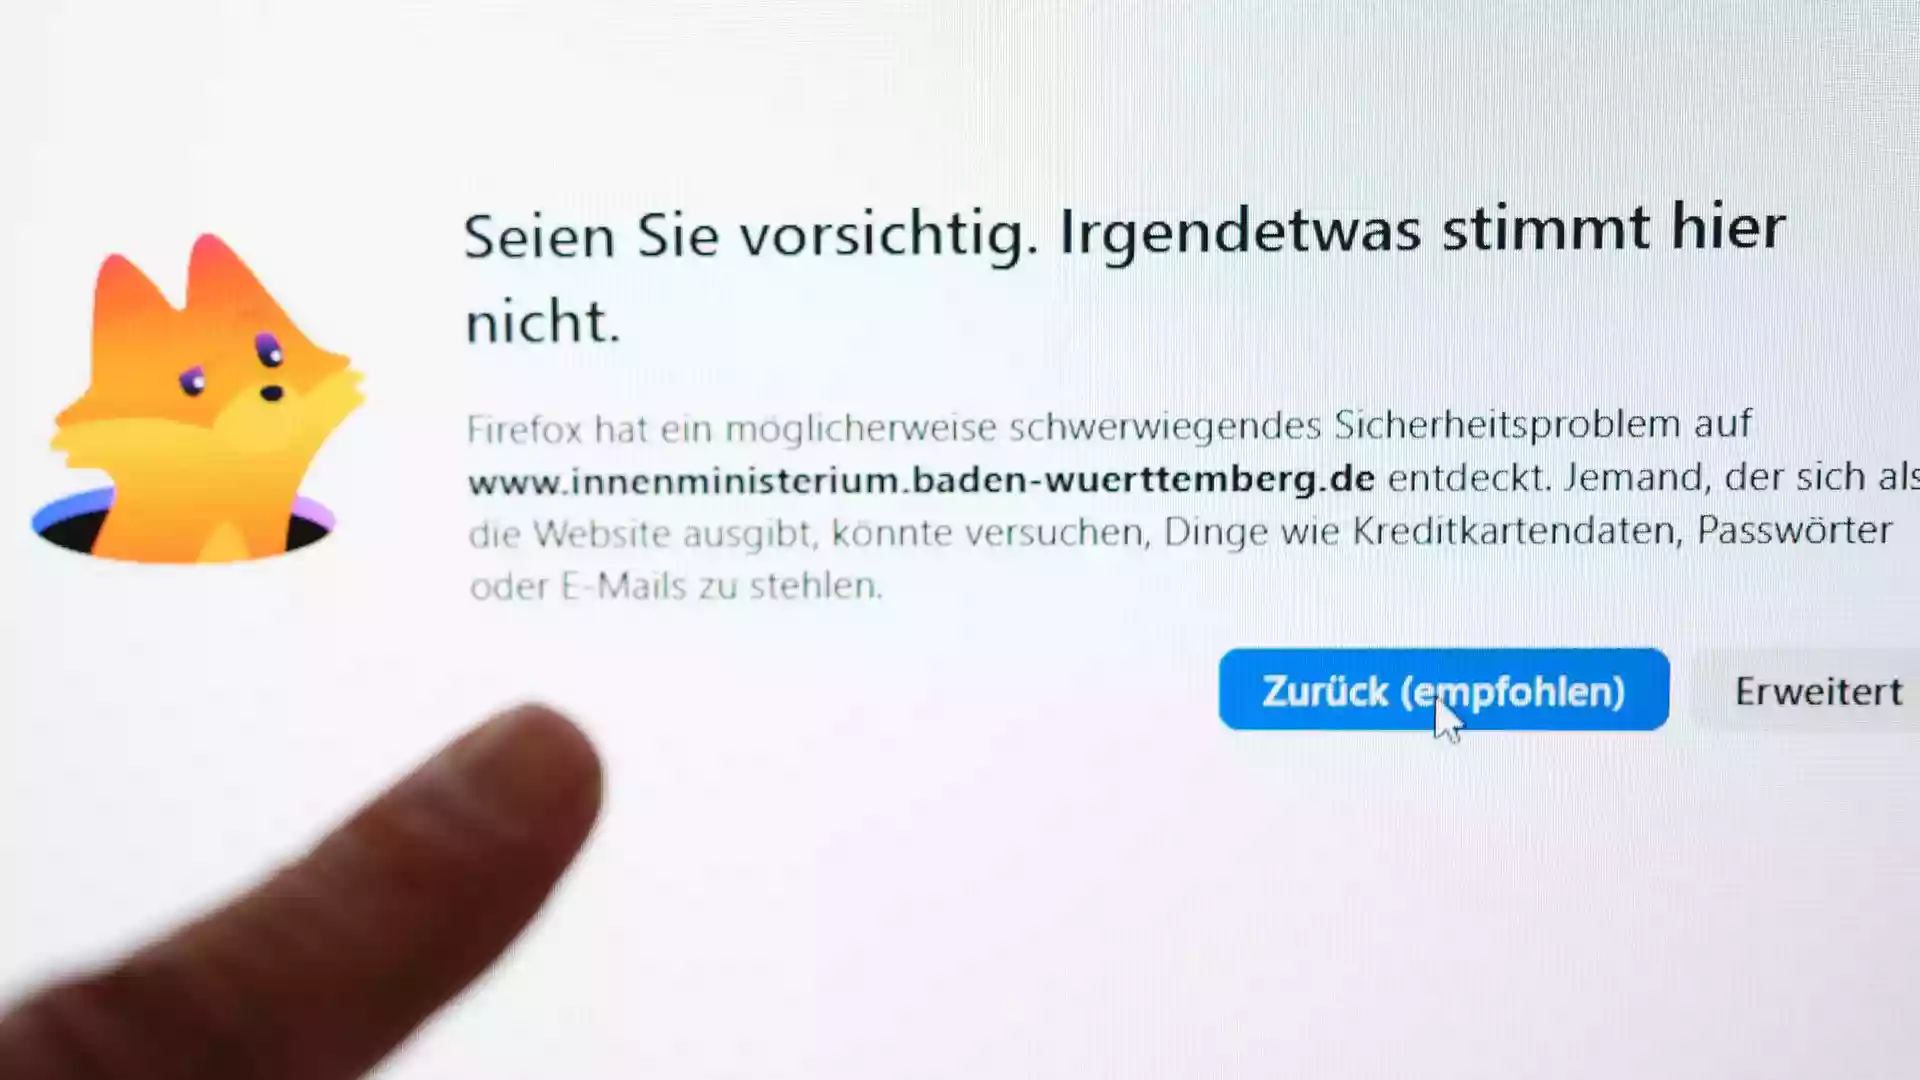
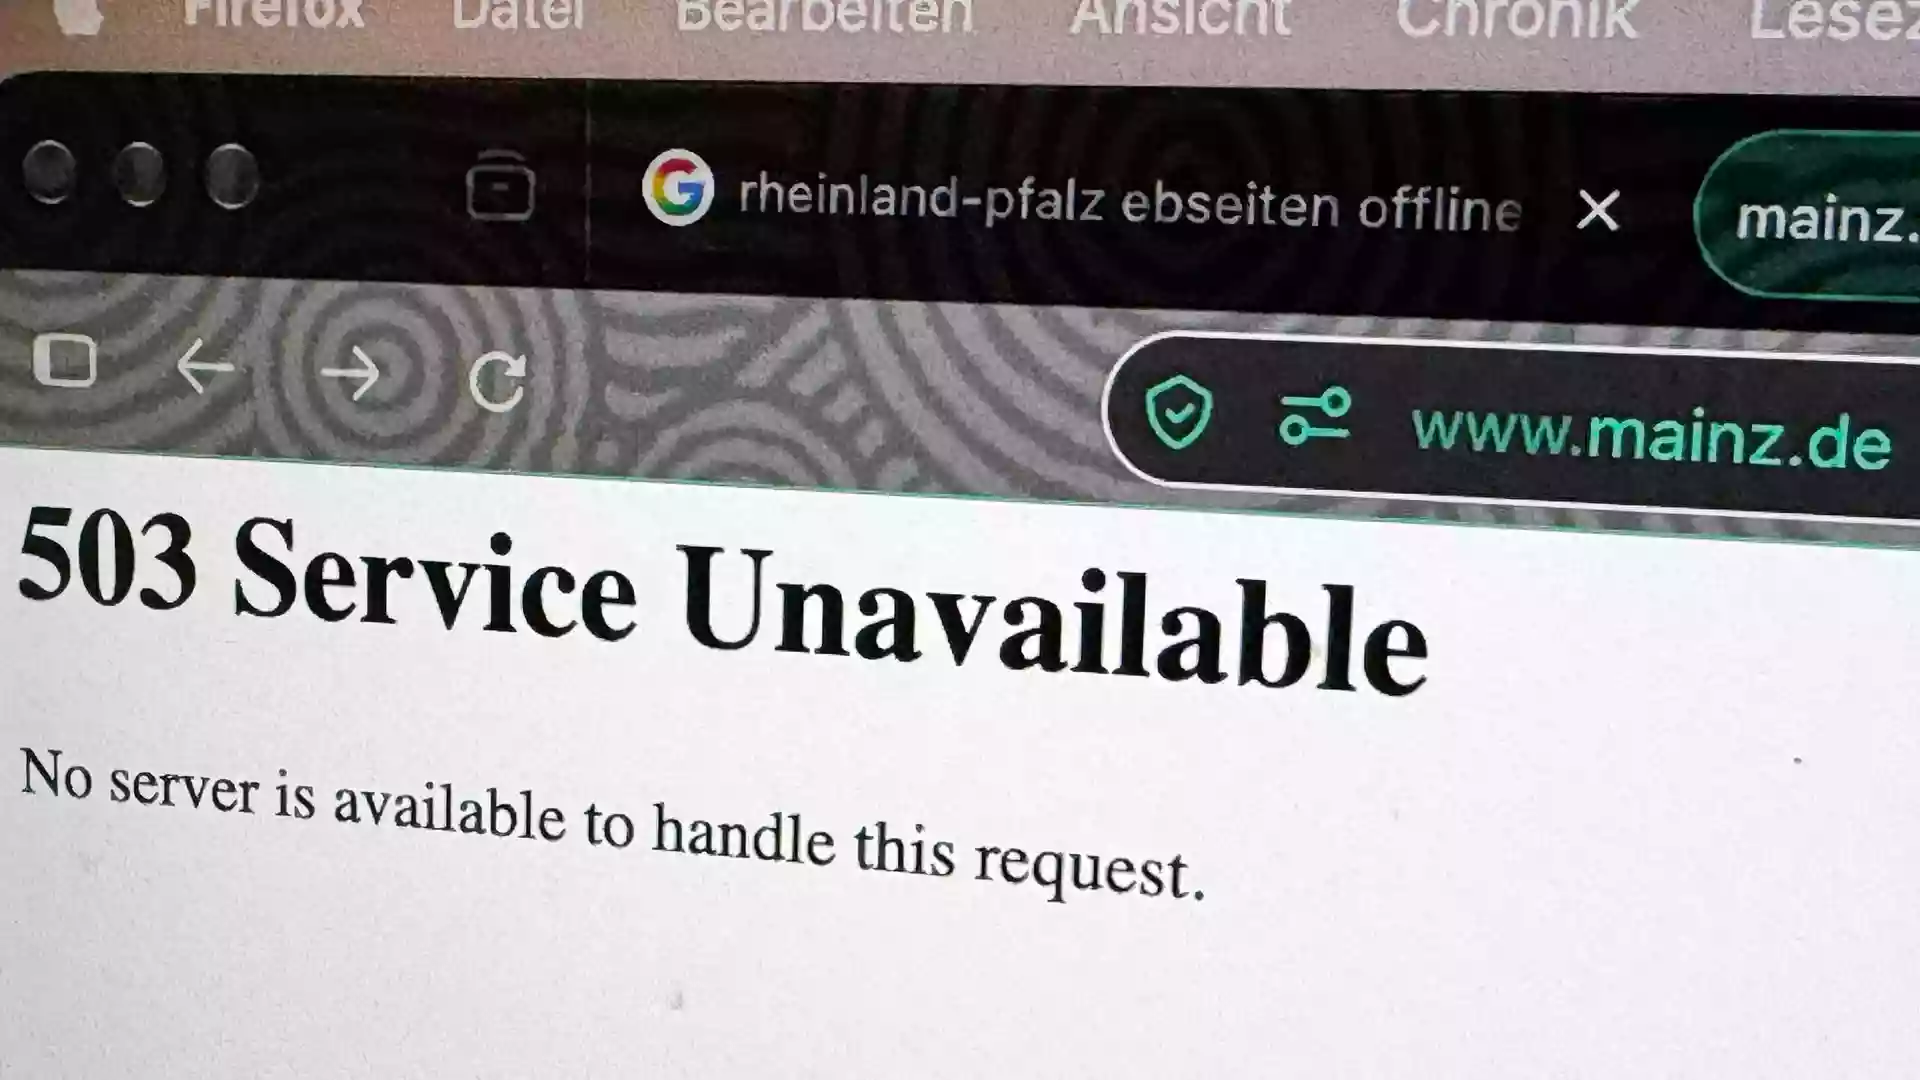
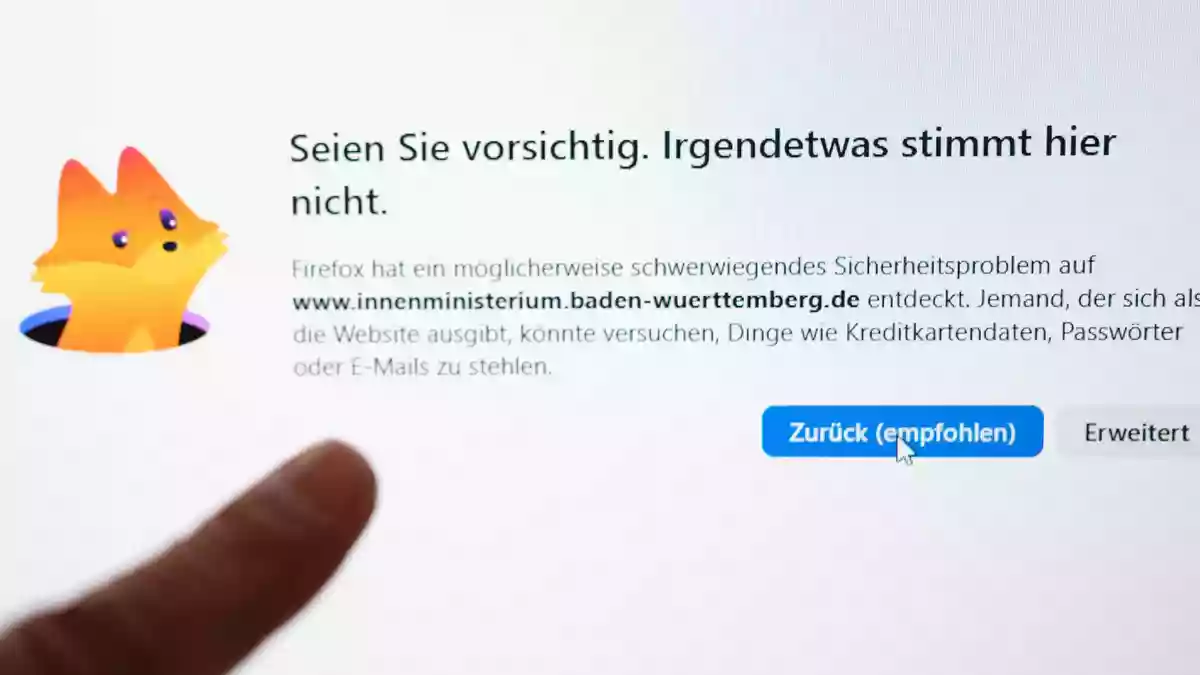
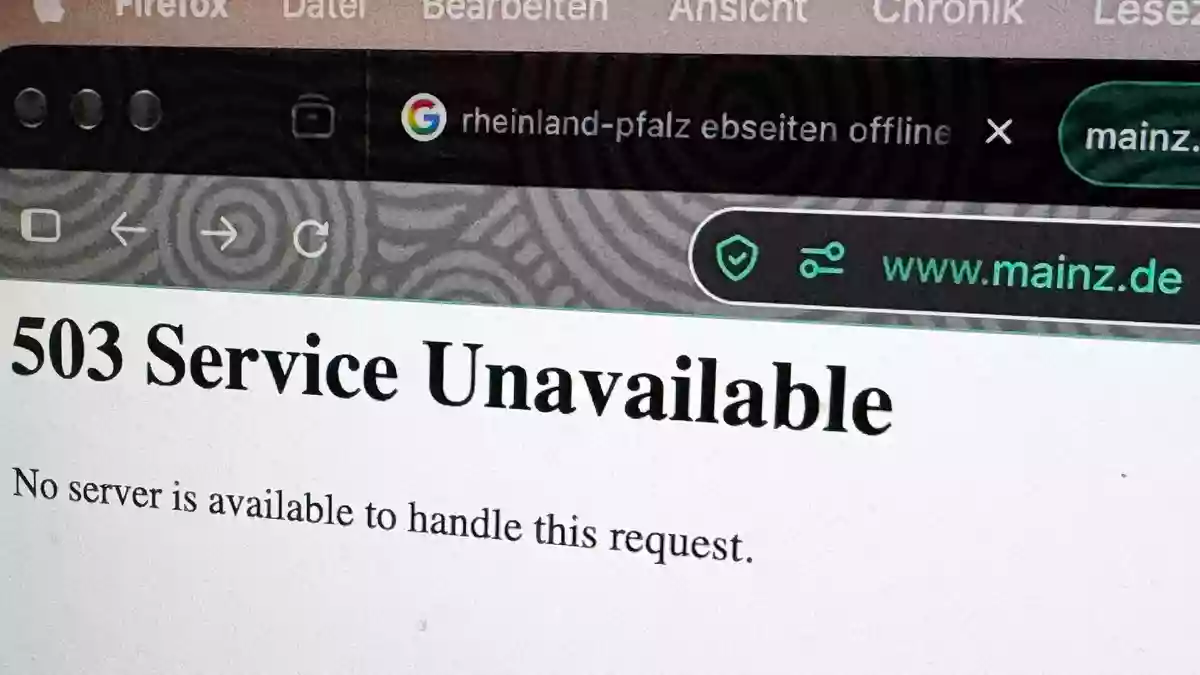
Das Bundesamt für Sicherheit in der Informationstechnik hatte am Mittwoch eine Cybersicherheitswarnung veröffentlicht und vor dem hohen Bedrohungspotenzial der Schwachstellen gewarnt. Daraufhin nahmen mehrere Bundesländer, Kommunen, Behörden, Universitäten und Krankenhäuser ihre Webseiten vorsorglich vom Netz.
IT-Sicherheitsexperte Christoph Fischer sagte der Deutschen Presse-Agentur, Systeme ohne eingespieltes Sicherheitsupdate dürften unter keinen Umständen weiter am Netz bleiben. Betreiber sollen im Kundenbereich ihres Hosters oder im Dashboard ihres Content-Management-Systems prüfen, ob die Notfallupdates installiert sind.
Bundesseiten nicht kompromittiert
Digitalminister Karsten Wildberger sieht keine Hinweise darauf, dass Webseiten oder IT-Systeme des Bundes durch die PHP-Lücke erfolgreich angegriffen wurden. Die vorsorgliche Abschaltung von Webseiten der Bundesverwaltung bezeichnete er als richtig.
In Rheinland-Pfalz und im Saarland gingen viele Angebote wieder online. In Thüringen waren seit dem späten Mittwochabend unter anderem die Seiten von Staatskanzlei, Landespolizei und Innenministerium erreichbar; in Nordrhein-Westfalen blieben einige prominente Webseiten zunächst offline, während mehrere Online-Services der Polizei wieder am Netz waren.
Nutzer indirekt betroffen
Für Menschen, die mit Smartphone oder Computer im Internet surfen, besteht zunächst kein direkter Handlungsbedarf, weil die Schwachstelle auf Servern liegt. Möglich sind jedoch Ausfälle wichtiger Onlinedienste oder Datenabflüsse von Webseiten, die nicht rechtzeitig geschützt wurden.
Thomas Boele, Sicherheitsexperte bei Check Point, forderte angesichts der Lücke eine verlässlichere Finanzierung der Open-Source-Projekte, auf denen zentrale Teile der digitalen Infrastruktur beruhen. Regelmäßige Pflege, moderne Entwicklungsverfahren und Sicherheitsprüfungen seien ohne stabile Mittel schwer dauerhaft abzusichern.
PHP ist eine serverseitige Skriptsprache, die zahlreiche dynamische Internetangebote ermöglicht. Die Sicherheitslücke betrifft deshalb nicht nur einzelne Anwendungen, sondern potenziell viele Systeme, auf denen Webseiten, Onlineshops, Lernplattformen oder Verwaltungsportale laufen.
Die besondere Dringlichkeit entsteht durch die kurze Zeit zwischen der öffentlichen Bekanntgabe und den automatisierten Scanversuchen. Sobald technische Details öffentlich sind, können Angreifer verwundbare Systeme systematisch suchen. Für Betreiber zählt daher nicht allein, ob eine Webseite wieder erreichbar ist, sondern ob die eingesetzte PHP-Version tatsächlich aktualisiert und die Anwendung zusätzlich geprüft wurde.
Risiko für Betreiber und Nutzer
Die Verantwortung liegt vor allem bei Hostern, Behörden, Unternehmen und privaten Betreibern eigener Webseiten. Wer Updates noch nicht einspielen konnte, muss betroffene Systeme vom öffentlichen Netz trennen oder anderweitig absichern. Nicht mehr unterstützte PHP-Versionen erhöhen das Risiko, weil für sie regulär keine Sicherheitskorrekturen mehr bereitstehen.
Für normale Nutzer besteht beim Surfen auf Smartphone oder Computer kein unmittelbarer Updatebedarf, da die Schwachstelle auf Servern liegt. Möglich sind jedoch indirekte Folgen: zeitweise Ausfälle von Onlinediensten, manipulierte Webseiten oder Datenabflüsse bei nicht rechtzeitig geschützten Systemen. Auch betrügerische Nachrichten, die unter dem Vorwand eines Sicherheitschecks zu Anmeldungen oder Downloads auffordern, verdienen besondere Vorsicht.
Strukturelle Lehren
Der Vorgang verweist zudem auf die Abhängigkeit des Internets von weit verbreiteter Open-Source-Software. Sicherheitsforschung, Pflege, Audits und schnelle Notfallupdates benötigen dauerhaft finanzierte Teams. Die aktuelle Welle zeigt, dass technische Schwachstellen nicht erst nach einem erfolgreichen Angriff relevant werden: Schon die öffentliche Kenntnis einer Lücke kann Betreiber zu weitreichenden Schutzmaßnahmen zwingen.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
WDR: „PHP2Shell: Was hinter der Sicherheitslücke steckt“ (21.10.2026)
Der Beitrag ordnet die technische Reichweite der Lücke ein und erklärt, warum Städte und Kliniken Webseiten vorsorglich abschalteten. Anders als die dpa-Meldung legt er den Schwerpunkt auf die Funktionsweise von PHP, betroffene Versionen und die Bedeutung für private Webseitenbetreiber.
Deutschlandfunk: „PHP-Sicherheitslücke - BSI hat noch keine Schäden festgestellt“ (22.10.2026)
Der Deutschlandfunk berichtet, das BSI habe bislang keine Fälle festgestellt, in denen die bekannt gewordenen Lücken ausgenutzt worden seien. Zugleich betont der Beitrag, das vollständige Ausmaß werde erst in den kommenden Tagen sichtbar; damit setzt er einen anderen Schwerpunkt als die dpa-Meldung, die die Millionen automatisierten Angriffsversuche hervorhebt.
Beide Beiträge bestätigen die vorsorglichen Abschaltungen und die inzwischen verfügbaren Updates. Offen bleibt, wie viele Systeme tatsächlich verwundbar waren und ob aus den automatisierten Versuchen erfolgreiche Kompromittierungen entstehen.