
Nordkorea-Cyberangriffe: Gruppe „Waterplum“ zielt auf IT-Fachleute und Kryptowährungen ab
Veröffentlicht am: 18.09.2026 um 08:00 Uhr | dpa, AD HOC NEWS-
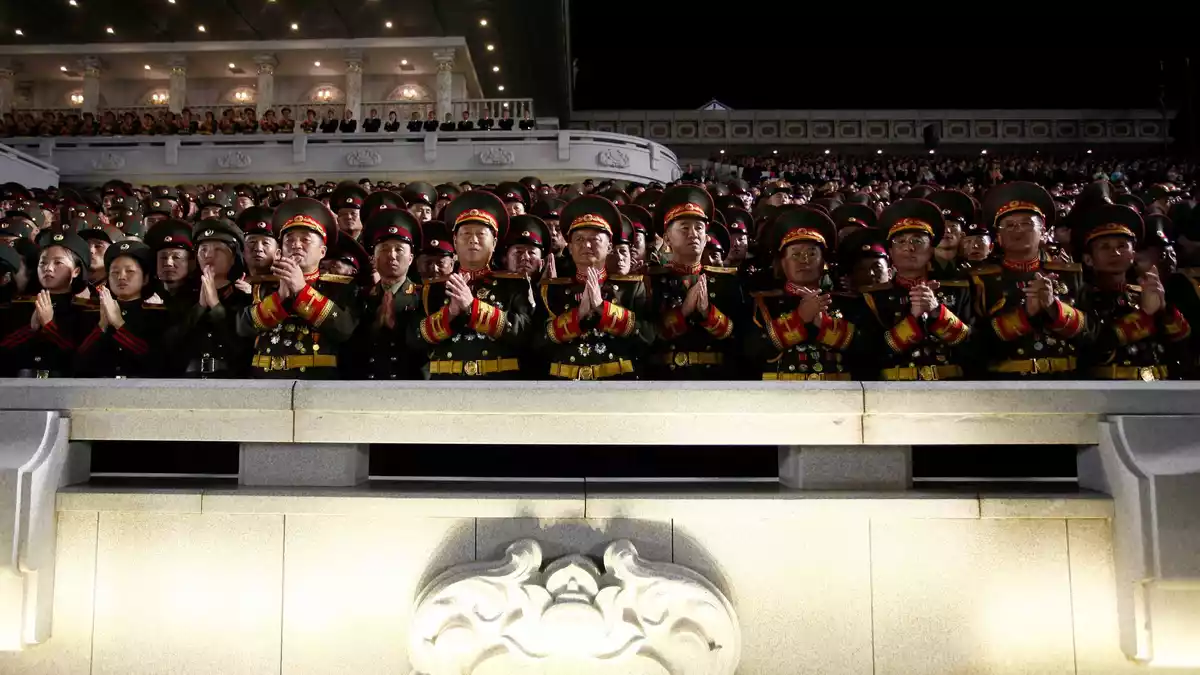
Primär geht es bei den Aktivitäten von «Waterplum» um den Diebstahl von Kryptowährung, etwa um das Rüstungsprogramm zu finanzieren. (Archivbild) - Bild: Cha Song Ho/AP/dpa -
Arbeitssuchende IT-Fachkräfte werden Ziel von staatlich orchestrierten Cyberangriffen aus Nordkorea. (Symbolbild) - Bild: Nicolas Armer/dpa


Deutsche Nachrichtendienste warnen arbeitssuchende IT-Fachleute vor einer nordkoreanischen Cybergruppe, die gezielt Kryptodevisen stiehlt, um Sanktionen zu umgehen und das Rüstungsprogramm des Landes zu finanzieren.
Gezielte Angriffe auf IT-Fachkräfte
Das Bundesamt für Verfassungsschutz und der Bundesnachrichtendienst haben gemeinsam mit Sicherheitsbehörden in Japan, den USA und Australien einen Hinweis veröffentlicht, in dem sie die Vorgehensweise der Angreifer erläutern. Die in staatlichem Auftrag handelnden Akteure setzen demnach auf Social Engineering, also die gezielte Manipulation von Menschen, um an vertrauliche Informationen zu gelangen oder Handlungen zu provozieren, die dem Angreifer nutzen.
In der IT-Sicherheitsszene ist die Kampagne unter dem Namen „Contagious Interview“ bekannt. Sie richtet sich vor allem an Softwareentwickler und andere IT-Fachleute, die aktiv nach Arbeit suchen und auf digitalen Plattformen unterwegs sind.
Vorgehen der Kampagne „Contagious Interview“
Laut der Mitteilung nehmen die Angreifer über soziale Medien, Job-Plattformen oder Internet-Marktplätze für freiberufliche Aufträge Kontakt zu den Betroffenen auf. Sie geben sich unter anderem als Vertreter von KI-Unternehmen oder Firmen aus der Kryptobranche aus und bieten vermeintlich seriöse Projekte oder Stellen an.
Im Verlauf des Online-Bewerbungsprozesses sollen Bewerber eine Aufgabe bearbeiten, für die sie eine Datei herunterladen müssen. Diese Datei enthält Schadsoftware. Haben sich die Angreifer damit Zugang zum System des Opfers verschafft, stehlen sie sensible Daten und Kryptowährungen. Zusätzlich werden Trojaner installiert, die dauerhaft Zugangswege zu weiteren Systemen des Betroffenen offenhalten.
Nordkoreanische IT-Fachkräfte auf dem Weltarbeitsmarkt
Parallel dazu verweisen die Sicherheitsbehörden auf eine weitere Kampagne Nordkoreas, zu der bereits im Oktober 2024 ein öffentlicher Hinweis veröffentlicht wurde. Dabei verschaffen sich nordkoreanische IT-Spezialisten unter falscher Identität Jobs als Remote-Entwickler bei Unternehmen im Ausland, um Zahlungen zu erhalten und Geld für den nordkoreanischen Staat zu generieren.
Um ihre Herkunft zu verschleiern, nutzen diese Arbeitskräfte teilweise sogenannte Laptop-Farmen. Das sind Standorte in anderen Ländern, an denen Rechner bereitstehen, auf die die IT-Spezialisten aus der Ferne zugreifen. Nach außen erscheint es so, als arbeiteten sie von einem unauffälligen ausländischen Standort aus.
Warnsignale für Arbeitgeber
Arbeitgeber sollen laut Hinweis aufmerksam werden, wenn Bewerber wiederholt Ausreden finden, um ein persönliches Treffen zu vermeiden. Misstrauisch machen kann zudem der Wunsch nach Bezahlung in Kryptowährung oder ein Verhalten im Online-Bewerbungsgespräch, bei dem der Kandidat häufig zur Seite schaut, als lese er von einem zweiten Monitor ab.
Solche Auffälligkeiten können Hinweise darauf sein, dass eine Person nicht selbständig handelt oder ihre wahre Identität verbergen will. Unternehmen werden aufgefordert, interne Prozesse in der Personalgewinnung und IT-Sicherheit so zu gestalten, dass solche Muster erkannt und überprüft werden können.
Finanzierung des Kim-Regimes trotz Sanktionen
Nordkorea unterliegt wegen seines Atom- und Raketenprogramms seit rund zwei Jahrzehnten umfangreichen Sanktionen der Vereinten Nationen. Zuletzt waren neue Strafmaßnahmen im UN-Sicherheitsrat an der Blockade durch China und Russland gescheitert. Die beiden Staaten verhinderten zudem die Verlängerung des Mandats eines UN-Expertengremiums, das die Umsetzung der Sanktionen überwacht hatte.
Die Gruppe „Waterplum“, in deren Umfeld die Kampagne „Contagious Interview“ angesiedelt ist, hat nach Angaben der Sicherheitsbehörden das Ziel, Finanzmittel für die Gehälter für das Kim-Regime und sein Militär zu beschaffen. Neben dem Diebstahl von Kryptowährungen können im Einzelfall auch Spionage und der Diebstahl geistigen Eigentums eine Rolle spielen.
Nordkoreanische Cyberaktivitäten als Teil staatlicher Strategie
Die Warnung der deutschen Nachrichtendienste fügt sich in ein Muster, in dem Nordkorea digitale Angriffe und verdeckte IT-Arbeit systematisch nutzt, um Devisen zu beschaffen. Die beschriebenen Kampagnen zielen nicht auf beliebige Nutzer, sondern auf eine klar definierte, technisch versierte Zielgruppe. IT-Fachleute mit Erfahrung in Softwareentwicklung, Kryptowährungen oder KI-Plattformen verwalten häufig hohe Werte in digitalen Wallets oder haben Zugriffe auf Unternehmensinfrastrukturen. Damit werden sie zu einem attraktiven Angriffsziel für staatlich gesteuerte Gruppen, die Sanktionen umgehen und Einnahmen für das Militär sichern wollen.
Besondere Verwundbarkeit von Jobsuchenden und Remote-Arbeit
Die beschriebenen Methoden setzen stark auf die aktuelle Arbeitsrealität: weltweit wächst der Markt für Remote-Entwicklung und freiberufliche IT-Dienstleistungen. Bewerbungsprozesse über Plattformen und soziale Netzwerke sind üblich, kurze Testaufgaben mit herunterzuladenden Dateien gehören vielerorts zum Standard. Genau diese Routine macht die Täuschung glaubwürdig. Wer sich in angespannten Arbeitsmärkten um neue Projekte bemüht, prüft vermeintlich lukrative Angebote oft weniger strikt und ist eher bereit, zusätzliche Zugriffsrechte oder Softwareinstallationen zu akzeptieren. Arbeitgeber wiederum sehen sich mit Remote-Bewerbern konfrontiert, deren Identität und Standort schwieriger zu verifizieren sind. Hinweise auf kryptowährungsbasierte Vergütung oder die Nutzung entlegener Laptop-Farmen können deshalb wichtige Warnsignale sein.
Bedeutung für Unternehmen und Sicherheitskultur
Für deutsche Unternehmen und freiberufliche IT-Fachkräfte hat die Warnung eine unmittelbare praktische Dimension. Sicherheitsbewusstsein darf sich nicht nur auf klassische Phishing-Mails oder technische Schwachstellen richten, sondern muss Social-Engineering-Szenarien in Bewerbungsverfahren und Projektakquise einschließen. Klare interne Vorgaben zu Testaufgaben, Dateidownloads und Zahlungsmitteln können helfen, das Risiko zu reduzieren. Gleichzeitig zeigt der Hinweis, dass wirtschaftliche Beziehungen im digitalen Raum zunehmend sicherheitspolitische Relevanz besitzen: vermeintlich normale IT-Aufträge können unmittelbar zur Finanzierung eines Atom- und Raketenprogramms beitragen. Leserinnen und Leser mit Verantwortung für Personalgewinnung oder IT-Sicherheit gewinnen damit konkrete Anhaltspunkte, wie sie verdächtige Muster erkennen und ihre Organisation widerstandsfähiger gegen solche Kampagnen machen können.


