PHP-Lücke: Experten fordern Logprüfung bis 17. Oktober
Veröffentlicht am: 23.10.2026 um 04:30 Uhr | dpa, AD HOC NEWSWeitere Schutzschritte nach dem PHP-Update
- Thomas Boele empfiehlt, Logdaten bis zum 17. Oktober 2026 rückwirkend zu prüfen.
- Betreiber sollen API-Keys und Zugangsdaten erneuern sowie ihre Web Application Firewalls aktualisieren.
- Christian Nern fordert ein vollständiges Systeminventar und stärkere Automatisierung der Sicherheitsüberwachung.
PHP-Sicherheitslücke verlangt Prüfung bis 17. Oktober
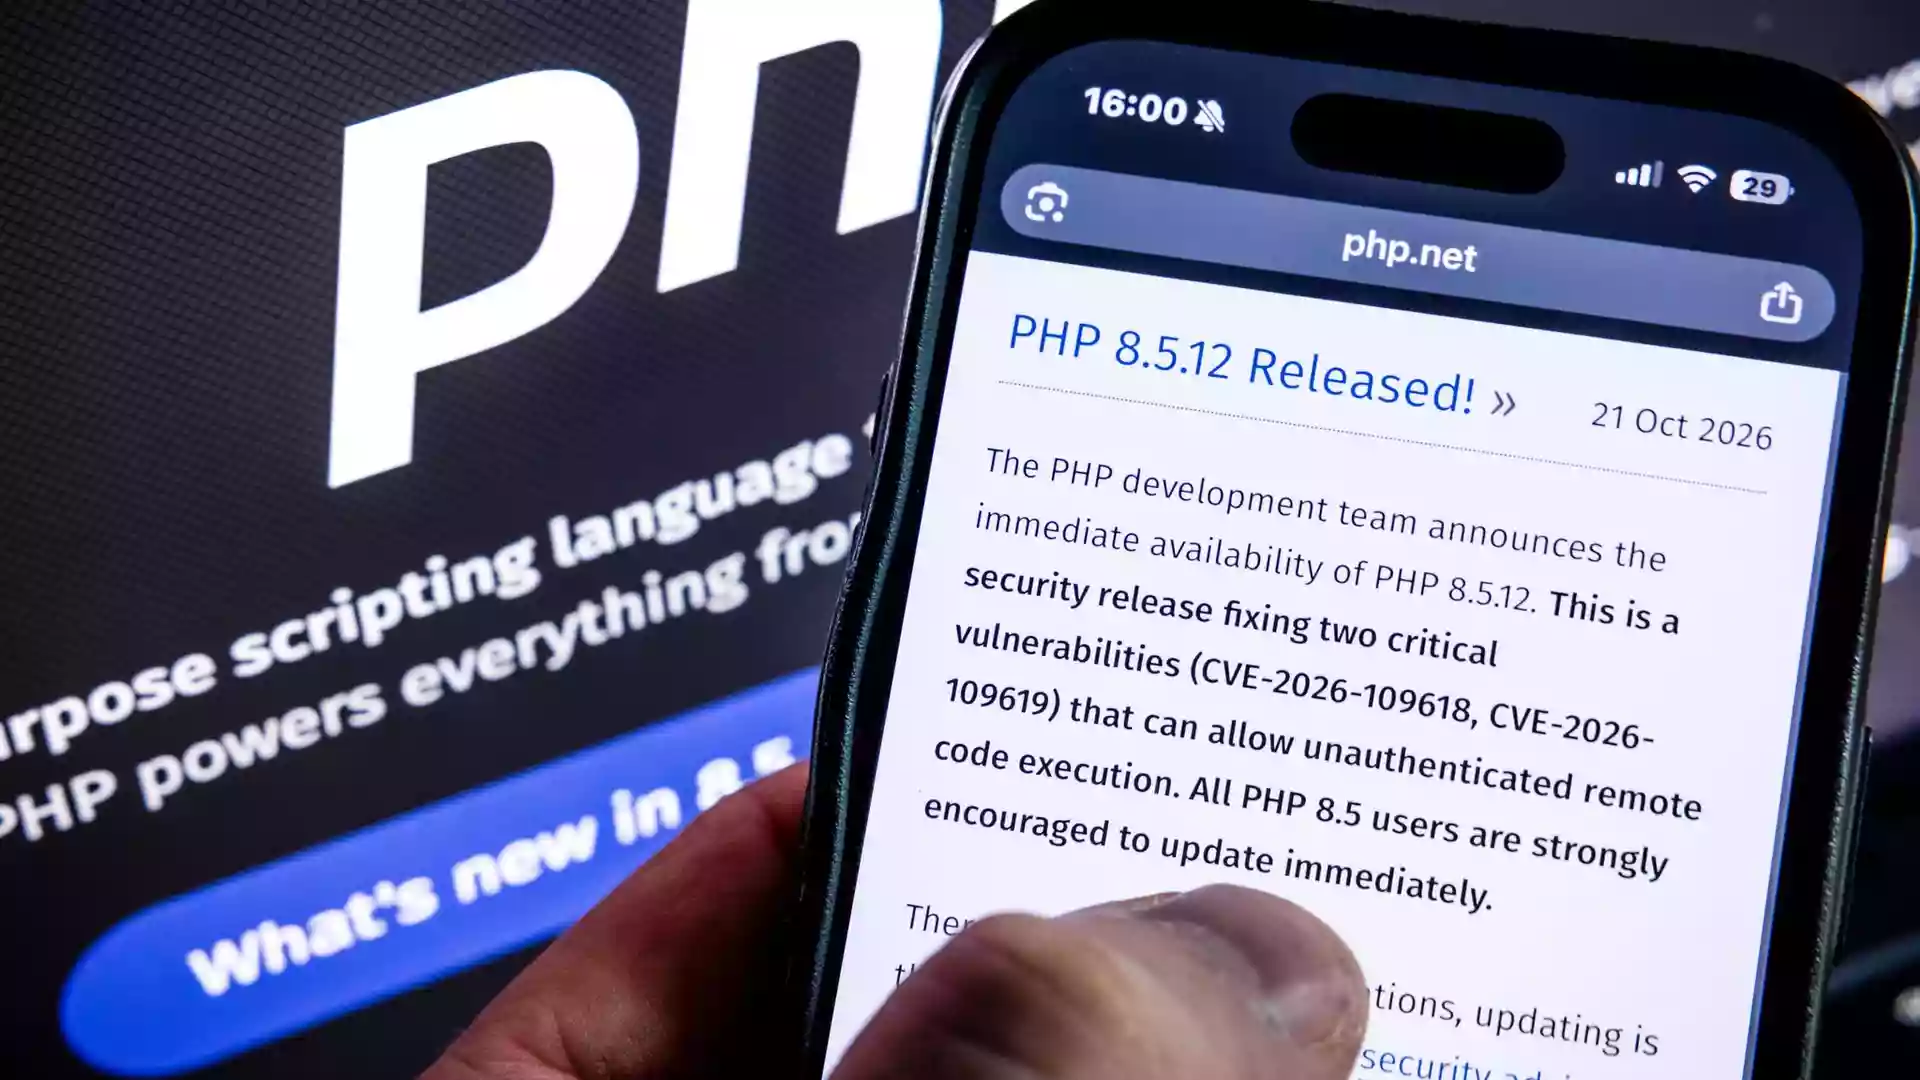
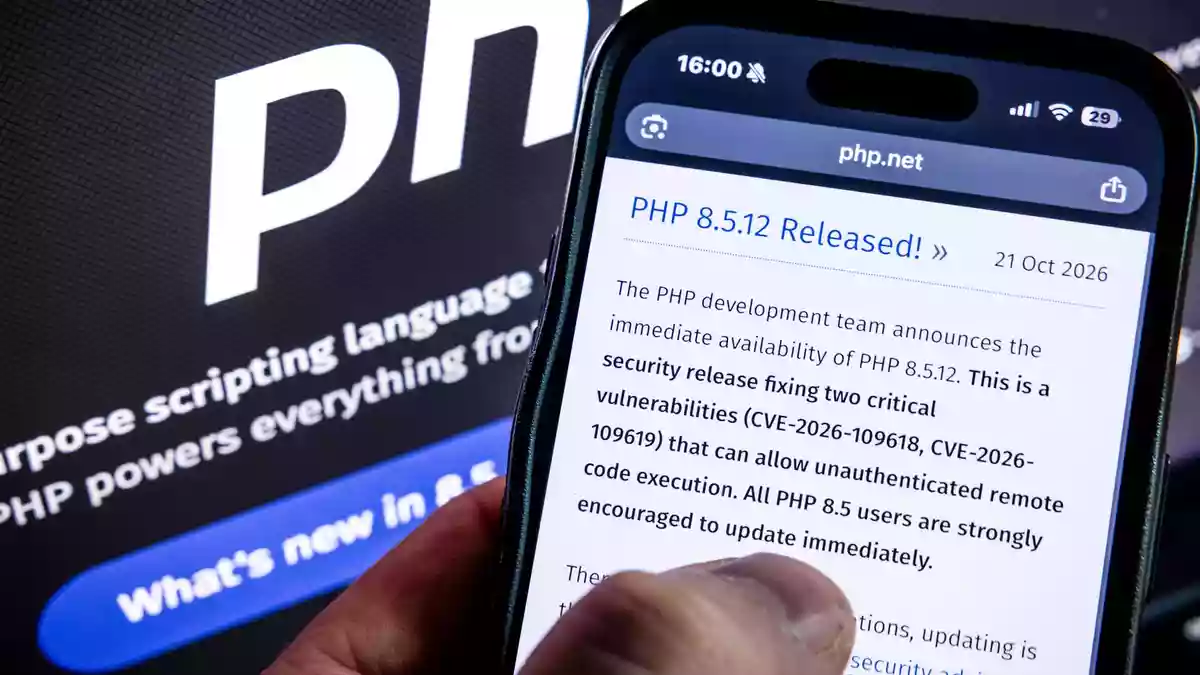
Nach der Entdeckung einer kritischen PHP-Sicherheitslücke reicht das Einspielen des Updates nach Einschätzung von IT-Experten nicht aus. Betreiber sollen ihre Systeme rückwirkend bis zum 17. Oktober 2026 untersuchen, weil bereits vor dem Patch Angreifer aktiv gewesen sein könnten.
Logdaten sollen Angriffe sichtbar machen
Thomas Boele vom Softwareunternehmen Check Point empfiehlt, die Logdaten bis zu dem Datum zu prüfen, an dem auf einem Honeypot von Amazon erste Angriffsversuche registriert wurden. Wer diesen Zeitraum nicht einbezieht, könnte eine heimliche Infiltration vor der Aktualisierung übersehen.
Boele rät außerdem, Zugangsdaten und Schlüssel für Programmierschnittstellen, sogenannte API-Keys, konsequent zu erneuern. Auch Web Application Firewalls sollen aktualisiert werden, damit sie schädliche Anfragen besser erkennen und blockieren.
Systeminventar soll Transparenz schaffen
Nach Einschätzung des Experten müssen Verantwortliche zudem ein vollständiges Systeminventar aufbauen. Es soll zeigen, wo PHP-Komponenten eingesetzt werden und welche Versionen in den eigenen Netzwerken laufen.
Christian Nern, Partner und Head of Cyber Security & Threat Management Solution bei KPMG, verweist darauf, dass PHP häufig im Hintergrund von Webseiten, Kundenbereichen und Content-Management-Systemen wie TYPO3, Drupal oder WordPress arbeitet. Auch Online-Handel, Bezahldienste und ältere Anwendungen können die Technik eingebunden haben.
Finanzsektor soll Abwehr automatisieren
Für Finanzinstitute fordert Nern stärker automatisierte Sicherheitssysteme, kürzere Patchzyklen und die Einbindung externer IT-Dienstleister in die Überwachung. Zugleich müssten Unternehmen ihre KI-Anwendungen absichern und KI gezielt für die Cyberabwehr einsetzen.
Die Schwachstellen waren am vergangenen Dienstag entdeckt worden und lösten weltweit hektische Aktivitäten bei Webseitenbetreibern aus. Ein Update für die PHP-Software liegt inzwischen vor, ist aber noch nicht überall installiert.
Die PHP-Lücke betrifft eine zentrale, aber oft unsichtbare Schicht des Internets. PHP läuft nicht auf den Geräten der Besucher, sondern auf Servern und ist unter anderem in Content-Management-Systemen, Shops und Kundenportalen eingebunden. Dadurch kann eine Schwachstelle weit über einzelne Webseiten hinausreichen.
Patchen reicht nicht immer
Das Einspielen der bereitgestellten Updates beseitigt die bekannte Schwachstelle, beantwortet aber nicht automatisch die Frage, ob ein System bereits angegriffen wurde. Genau deshalb gewinnt die rückwirkende Logprüfung an Bedeutung: Sie kann Hinweise auf Zugriffsversuche liefern, die vor der Aktualisierung stattgefunden haben.
Das von Amazon registrierte Angriffsdatum 17. Oktober 2026 dient dabei als konkrete Prüfmarke. Betreiber sollten außerdem API-Schlüssel und Zugangsdaten erneuern, weil kompromittierte Geheimnisse auch nach einem erfolgreichen Patch missbraucht werden könnten.
Besonders abhängig sind Betreiber
Die praktische Herausforderung liegt in der Bestandsaufnahme. Wer nicht weiß, wo PHP-Komponenten eingesetzt werden und welche Versionen dort laufen, kann weder zuverlässig patchen noch betroffene Systeme vollständig kontrollieren. Das gilt auch für Organisationen, die ihre Webseiten an externe Dienstleister ausgelagert haben.
Für Unternehmen und Behörden geht es deshalb um mehr als die kurzfristige Reparatur einer Softwarelücke. Gefragt sind kürzere Patchzyklen, automatisierte Überwachung und abgestimmte Notfallabläufe. Für private Nutzer entsteht vor allem ein indirektes Risiko durch mögliche Ausfälle oder Datenabflüsse bei betroffenen Webseiten; die technische Prüfung liegt bei den jeweiligen Betreibern.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
tagesschau: „PHP-Bedrohung: Was über die Sicherheitslücke bekannt ist“ (22.10.2026)
Der Beitrag ordnet die PHP-Schwachstelle als Risiko für zahlreiche Webseiten und Onlinedienste ein und beschreibt die inzwischen verfügbaren Sicherheitsupdates. Anders als die dpa-Meldung konzentriert er sich stärker auf mögliche Folgen für Webseitenbetreiber und Nutzer sowie auf die weitere Entwicklung automatisierter Angriffe.
WDR: „PHP2Shell: Was hinter der Sicherheitslücke steckt“ (21.10.2026)
Der WDR erläutert die technische Reichweite der beiden Schwachstellen und die Bedeutung von PHP für verbreitete Webanwendungen. Der Schwerpunkt liegt auf der Funktionsweise und dem Handlungsbedarf für Betreiber, während die dpa-Meldung die nachträgliche Logprüfung und weitere Sofortmaßnahmen hervorhebt.
Gemeinsam ist den Beiträgen die Einschätzung, dass ein Update dringend erforderlich ist. Unterschiedliche Akzente setzen sie bei technischen Details, Nutzerfolgen und der Frage, wie lange Angriffsversuche nach Bekanntwerden der Lücke anhalten können.